
Les e-mails frauduleux sont de plus en plus nombreux et parfois difficiles à distinguer des messages légitimes. Derrière une fausse notification bancaire, un avis de livraison ou une demande urgente peut se cacher une tentative de phishing, aussi appelée hameçonnage, visant à voler vos informations personnelles ou bancaires. Heureusement, certains indices permettent de repérer ces arnaques avant qu’il ne soit trop tard. Découvrez comment reconnaître un mail frauduleux, adopter les bons réflexes et protéger vos données en ligne.
PROTÉGER SES DONNÉES
Déjouer les arnaques en ligne
Comment éviter les pièges ?
1 - Qu'est-ce que le phishing ou hameçonnage ?
Le phishing, également appelé hameçonnage, est une technique de fraude en ligne utilisée par des cybercriminels pour tromper leurs victimes et leur soutirer des informations confidentielles. Le plus souvent, cette arnaque prend la forme d'un e-mail qui semble provenir d'un organisme connu : une banque, une administration, un service de livraison ou encore une entreprise.
Le principe est simple : le fraudeur cherche à vous mettre en confiance ou à vous inquiéter pour vous inciter à effectuer une action rapidement. Il peut, par exemple, vous demander de cliquer sur un lien, de confirmer vos coordonnées, de régler une facture ou de télécharger une pièce jointe. Le lien mène généralement vers un faux site internet qui imite celui d'un véritable organisme.
L'objectif est souvent de récupérer des données sensibles, comme :
Vos identifiants et mots de passe.
Vos coordonnées bancaires et numéros de carte.
Vos informations personnelles (nom, adresse, date de naissance).
Vos accès à des comptes professionnels ou personnels.
Une fois ces informations obtenues, les escrocs peuvent les utiliser pour accéder à vos comptes, réaliser des paiements frauduleux, usurper votre identité ou tenter d'autres arnaques.
À retenir : un e-mail de phishing ne contient pas forcément de fautes d'orthographe ou de formulations étranges. Certains messages sont très bien rédigés et reproduisent fidèlement l'apparence des communications officielles. Il est donc important de vérifier l'expéditeur et le contenu du message avant de cliquer sur un lien ou de transmettre des informations.
2 - Comment reconnaître un mail frauduleux ? 7 signes qui doivent vous alerter
Un mail frauduleux peut parfois ressembler à s'y méprendre à un véritable message envoyé par votre banque, une administration ou une entreprise connue. Pourtant, certains détails peuvent vous mettre la puce à l'oreille. Avant de cliquer sur un lien, de télécharger une pièce jointe ou de communiquer des informations personnelles, prenez le temps d'examiner le contenu du message.
Voici 7 signes qui doivent vous alerter et vous aider à reconnaître un mail de phishing.
2.1 - Une adresse e-mail d'expéditeur suspecte
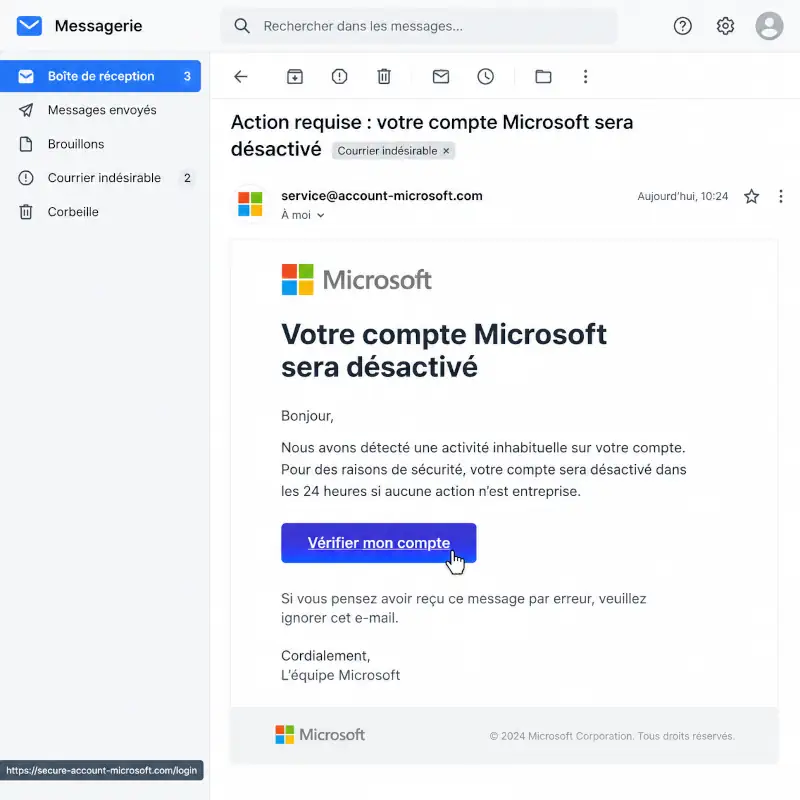
Le premier réflexe consiste à vérifier l'adresse e-mail complète de l'expéditeur, et pas seulement le nom affiché. Les fraudeurs peuvent facilement utiliser le nom d'une banque, d'un service de livraison ou d'un organisme officiel pour donner une apparence crédible à leur message.
Examinez particulièrement le nom de domaine, c'est-à-dire la partie située après le symbole « @ ». Une adresse qui contient des caractères supplémentaires, des fautes discrètes ou une extension inattendue ou différente de celle utilisée habituellement par l'organisme (.biz au lieu de .fr par exemple) peut cacher une tentative d'usurpation d'identité.
Par exemple, un escroc peut utiliser une adresse comme service-client@banque-securite-contact.com pour imiter celle d'un établissement bancaire. Même si le nom de l'organisme apparaît dans l'adresse, cela ne signifie pas que le message provient réellement de lui.
Notre conseil : en cas de doute, ne répondez pas au mail et ne cliquez pas sur les liens. Rendez-vous directement sur le site officiel de l'organisme en saisissant son adresse dans votre navigateur pour vérifier si le message est authentique.
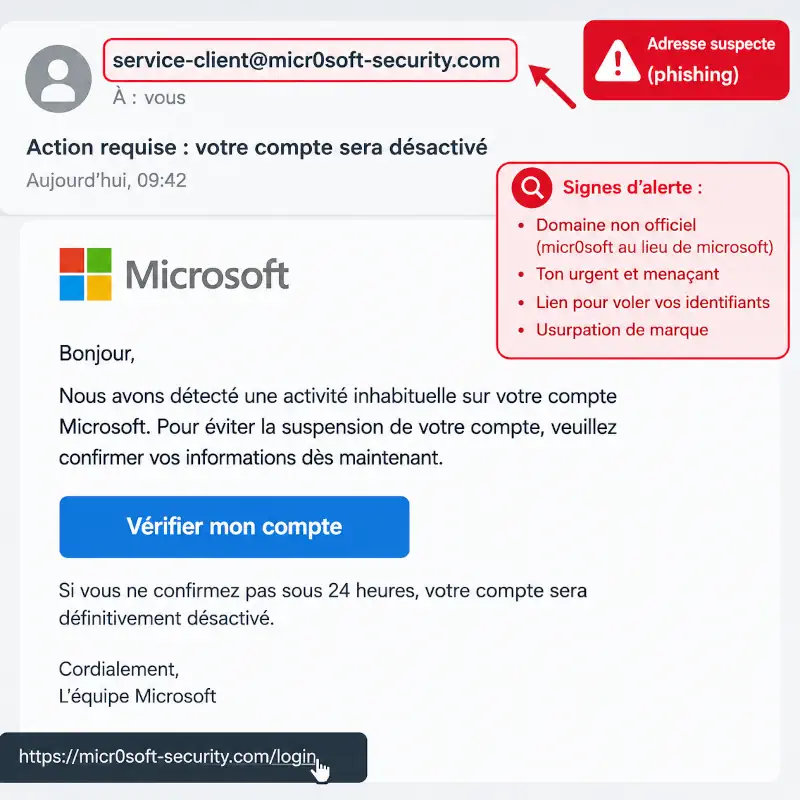
2.2 - Un message alarmiste ou trop alléchant
Les cybercriminels jouent souvent sur les émotions pour pousser leurs victimes à agir sans réfléchir. Certains messages cherchent à provoquer la peur, tandis que d'autres misent sur l'excitation ou l'appât du gain.
Méfiez-vous notamment des e-mails qui annoncent :
- La suspension imminente de votre compte si vous ne réagissez pas.
- Un problème de paiement nécessitant une régularisation immédiate.
- Un remboursement inattendu que vous devez réclamer en cliquant sur un lien.
- Un cadeau, un concours gagné ou une récompense exceptionnelle.
Ces messages utilisent généralement un ton pressant et vous incitent à agir rapidement, sans prendre le temps de vérifier les informations. C'est précisément l'objectif : vous faire baisser votre vigilance.
Notre conseil : ne vous laissez pas impressionner par les menaces ou séduire par les offres trop belles pour être vraies. Vérifiez toujours l'information auprès de l'organisme concerné, en utilisant ses coordonnées officielles.
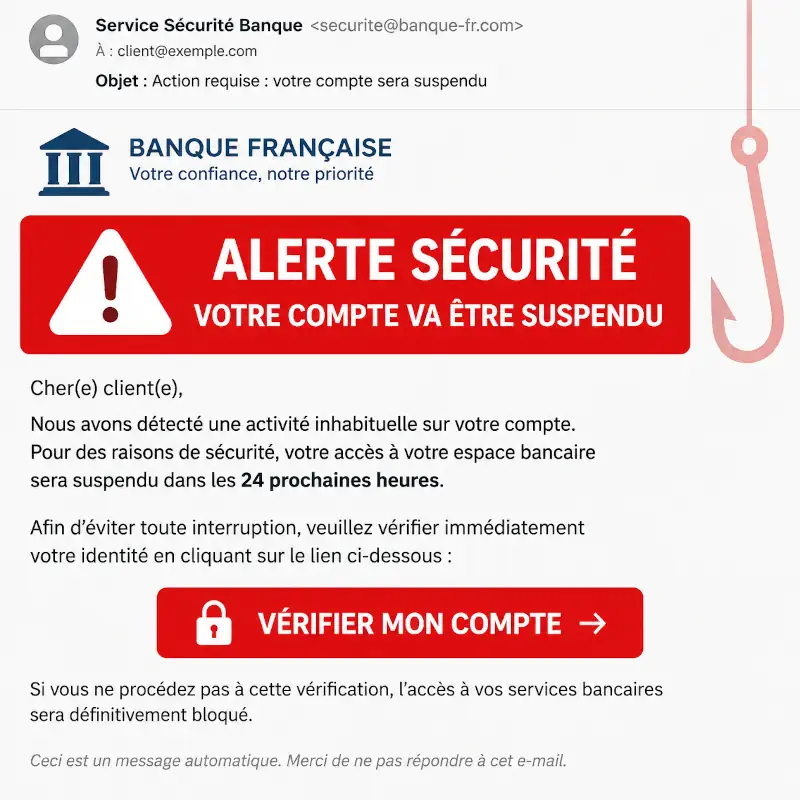
2.3 - Une demande urgente de données personnelles
Un autre signe révélateur du phishing est la demande d'informations confidentielles par e-mail ou via un formulaire accessible depuis un lien.
Le message peut prétendre qu'une vérification est nécessaire pour sécuriser votre compte, confirmer votre identité ou débloquer une opération. Il peut alors vous demander de communiquer :
- Votre mot de passe ou vos identifiants de connexion.
- Vos coordonnées bancaires ou le numéro de votre carte.
- Des informations personnelles, comme votre date de naissance ou votre adresse.
- Des codes de validation reçus par SMS ou générés par une application.
Les fraudeurs peuvent également vous rediriger vers une fausse page de connexion qui reprend l'apparence du site officiel. Si vous y saisissez vos identifiants, ils risquent d'être directement récupérés par les escrocs.
Notre conseil : ne transmettez jamais vos mots de passe ni vos codes de sécurité en réponse à un e-mail. Si une vérification vous semble nécessaire, ouvrez vous-même l'application ou le site officiel du service concerné.
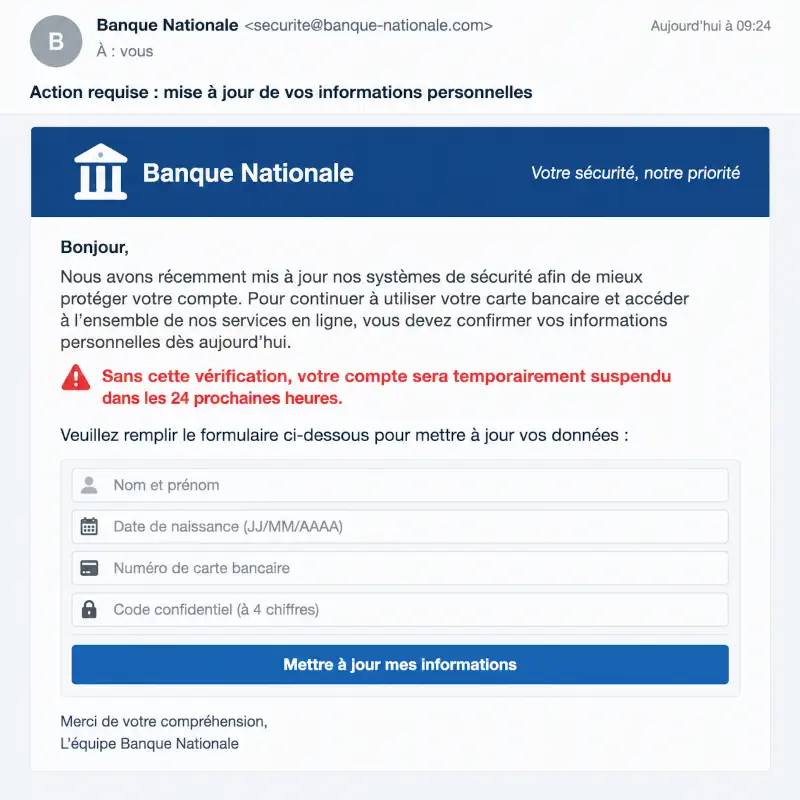
2.4 - Un lien Internet suspect
Les liens sont l'un des principaux moyens utilisés dans les campagnes de phishing. Un e-mail peut vous inviter à consulter une facture, suivre un colis ou mettre à jour vos informations personnelles. Mais derrière un lien qui semble légitime peut se cacher un site frauduleux conçu pour voler vos données.
Avant de cliquer, vérifiez attentivement l'adresse de destination. Sur ordinateur, vous pouvez généralement passer le curseur de la souris sur le lien sans cliquer pour afficher l'URL réelle. Sur smartphone, un appui prolongé peut permettre de prévisualiser l'adresse, selon votre application de messagerie.
Soyez particulièrement vigilant face aux éléments suivants :
- Une URL qui contient le nom d'une marque avec des mots ou caractères supplémentaires.
- Un nom de domaine qui ressemble à celui d'un organisme officiel, mais qui présente une légère différence.
- Un lien raccourci (par exemple https://abc.123) dont la destination réelle n'est pas visible.
- Une adresse qui vous redirige vers un site sans rapport avec l'expéditeur annoncé.
Attention également à ne pas confondre le protocole HTTPS (reconnaissable au cadenas affiché dans le navigateur) avec une garantie de fiabilité. Il indique que la connexion est chiffrée, mais ne prouve pas que le site est légitime. Un site frauduleux peut lui aussi utiliser HTTPS.
Notre conseil : évitez de cliquer directement sur les liens contenus dans les messages inattendus. Pour accéder à votre espace client, saisissez vous-même l'adresse du site officiel dans votre navigateur.
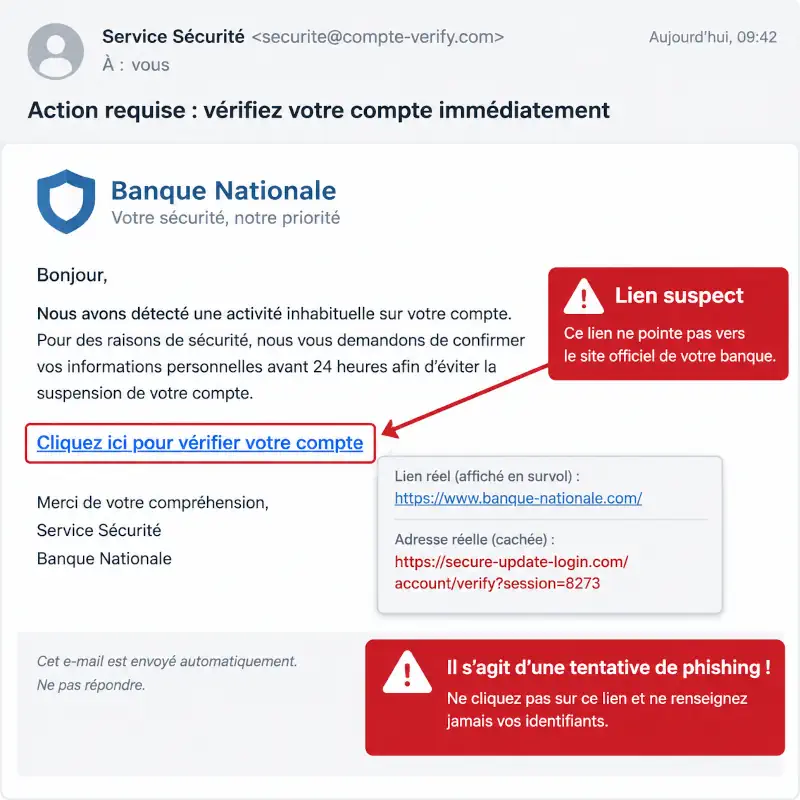
2.5 - Une pièce jointe inattendue
Certains e-mails frauduleux contiennent une pièce jointe présentée comme une facture, un relevé bancaire, un avis de livraison ou un document administratif. L'objectif peut être de vous inciter à ouvrir un fichier malveillant ou à activer un contenu dangereux.
Soyez particulièrement prudent avec les fichiers que vous n'attendiez pas, notamment :
- Les archives ZIP contenant plusieurs fichiers.
- Les fichiers exécutables (.exe, .msi, .dat, etc...) ou les documents avec des extensions inhabituelles.
- Les fausses factures et les faux justificatifs au format PDF.
- Les documents qui vous demandent d'activer des macros ou de télécharger un logiciel pour être consultés.
Un simple fichier PDF n'est pas nécessairement dangereux, mais son apparence ne suffit pas à garantir sa sécurité. De même, une pièce jointe portant le nom d'une entreprise connue peut avoir été envoyée par un fraudeur.
Notre conseil : n'ouvrez pas une pièce jointe inattendue, même si le message semble provenir d'un interlocuteur habituel. Si vous attendez réellement un document, vérifiez son envoi auprès de l'expéditeur par un autre moyen de communication.
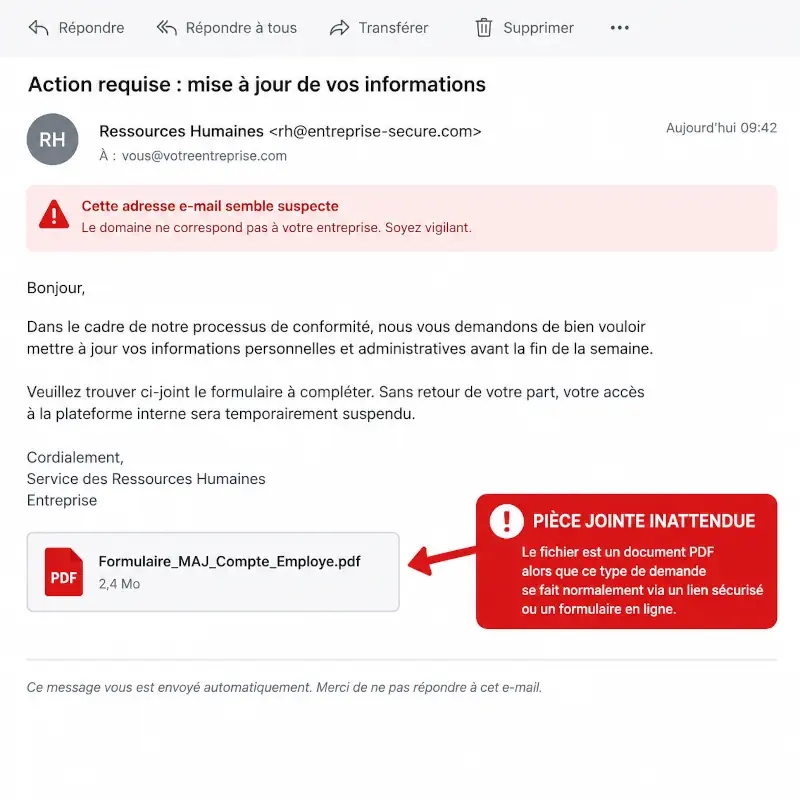
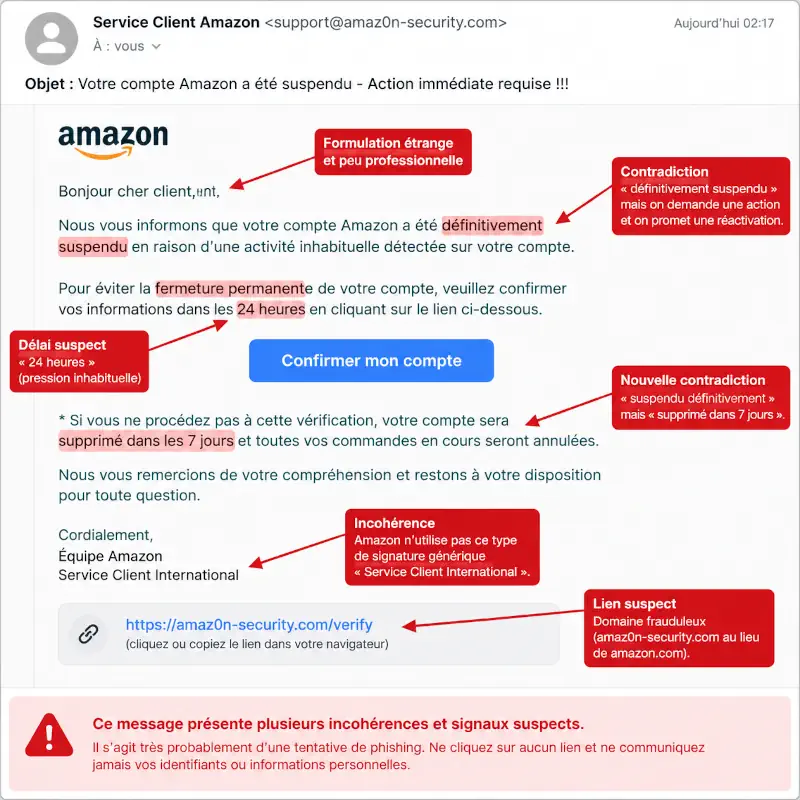
2.6 - Des incohérences dans le contenu du message
Un mail frauduleux peut également comporter des détails qui ne correspondent pas aux communications habituelles de l'organisme qu'il prétend représenter.
Vous pouvez notamment repérer :
- Des formulations maladroites ou des expressions inhabituelles.
- Des informations incohérentes avec votre situation personnelle.
- Un logo déformé, une mise en page approximative ou une identité graphique différente de celle du site officiel.
- Une signature absente, imprécise ou qui ne correspond pas à l'organisme annoncé.
Par exemple, un message prétendument envoyé par votre banque peut vous demander de régulariser un compte que vous ne possédez pas. Un autre peut mentionner une commande que vous n'avez jamais passée.
Attention toutefois : les fautes d'orthographe ne sont plus un critère suffisant pour identifier un mail frauduleux. Les cybercriminels peuvent aujourd'hui rédiger des messages parfaitement corrects et reproduire fidèlement les logos, les couleurs et le ton des entreprises qu'ils imitent.
Notre conseil : ne vous fiez pas uniquement à la qualité de rédaction ou à l'apparence du message. Vérifiez toujours la cohérence de la demande et l'identité réelle de son expéditeur.
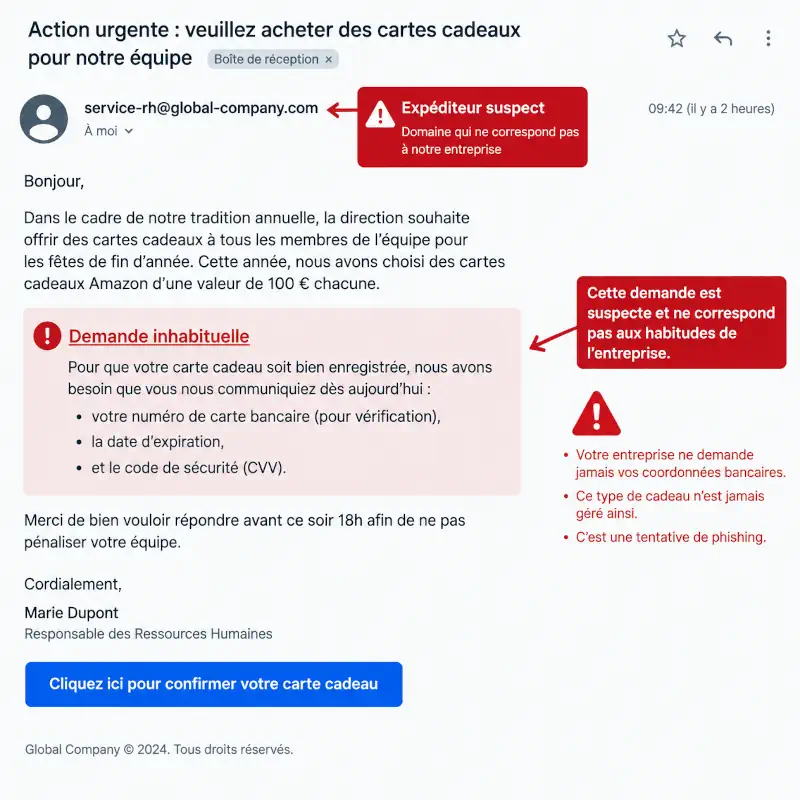
2.7 - Une demande étrange ou qui ne correspond pas à vos habitudes
Enfin, méfiez-vous des e-mails qui vous demandent d'effectuer une action inhabituelle, surtout lorsqu'ils semblent provenir d'une personne ou d'une organisation que vous connaissez.
Cette technique est particulièrement fréquente dans les entreprises. Un escroc peut se faire passer pour un dirigeant, un responsable ou un collègue afin de demander un virement urgent, le règlement d'une facture ou la modification de coordonnées bancaires.
Les situations suivantes doivent notamment éveiller votre attention :
- Une demande de paiement que vous n'attendiez pas.
- Un fournisseur qui vous informe soudainement d'un changement de coordonnées bancaires.
- Un responsable qui réclame un virement confidentiel à effectuer immédiatement.
- Un collègue qui demande des informations sensibles ou un accès à un compte professionnel.
Dans ce type d'arnaque, le message peut être très personnalisé et reprendre des noms, des fonctions ou des éléments de contexte réels. Il ne faut donc pas considérer qu'un e-mail est fiable simplement parce qu'il semble connaître votre environnement professionnel.
Notre conseil : avant tout virement, changement de coordonnées bancaires ou transmission d'informations sensibles, confirmez la demande par téléphone ou par un autre canal déjà connu. Utilisez un numéro enregistré ou une adresse vérifiée, et non les coordonnées indiquées dans le message suspect.
3 - Exemples concrets : exercice de repérage de faux e-mails
Pour mettre en pratique ces conseils, testez votre vigilance avec ce petit exercice :
Saurez-vous reconnaître les e-mails frauduleux et repérer les signes d'une tentative de phishing ?
3.1 - Exercice 1 • Facile
L'image ci-après représente une capture d'écran d'un e-mail arrivé en boîte de réception.
D'après vous, est-ce un e-mail légitime, ou un e-mail frauduleux?
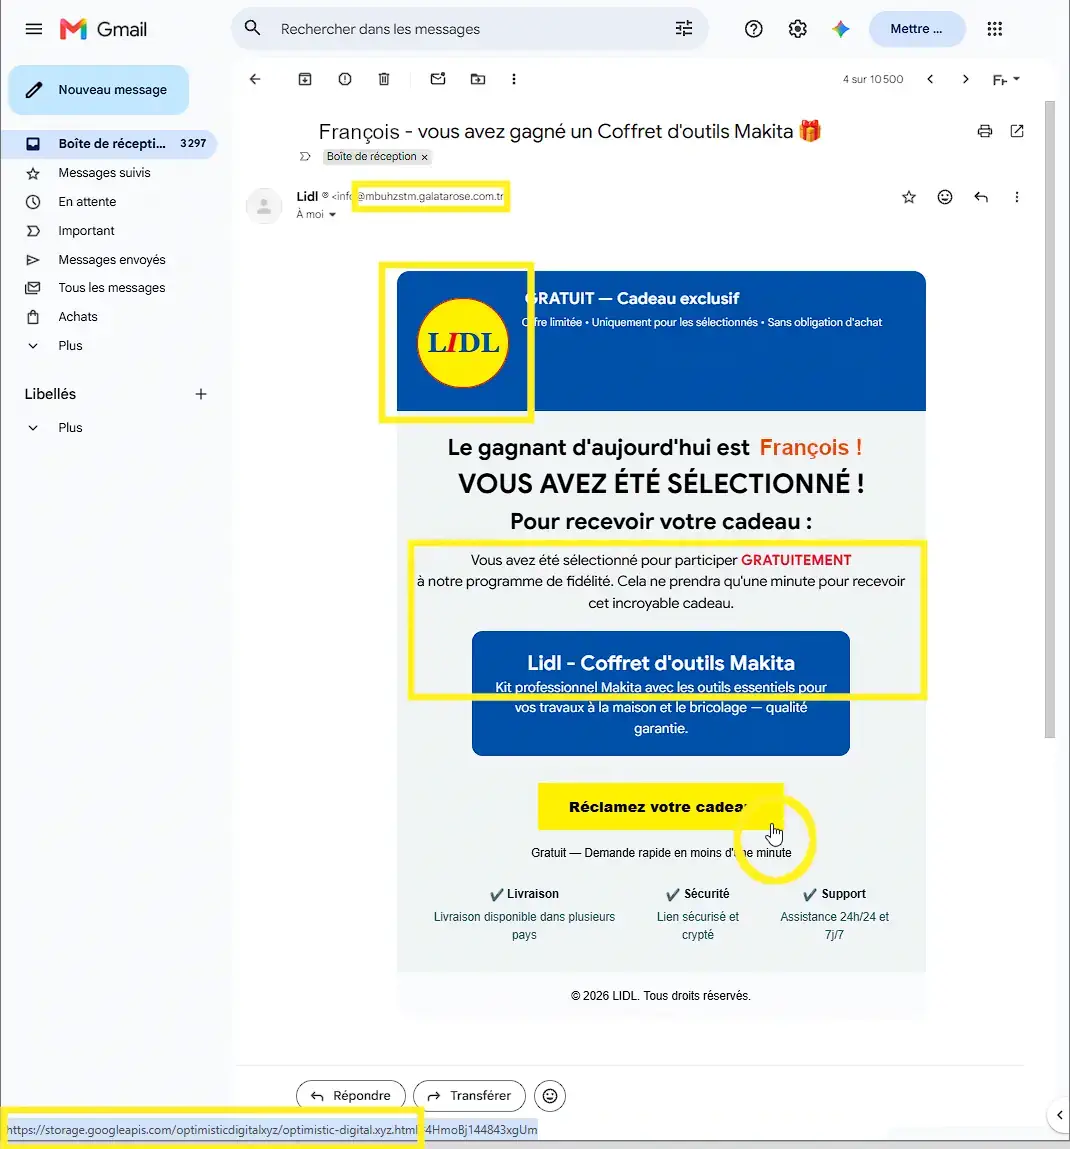
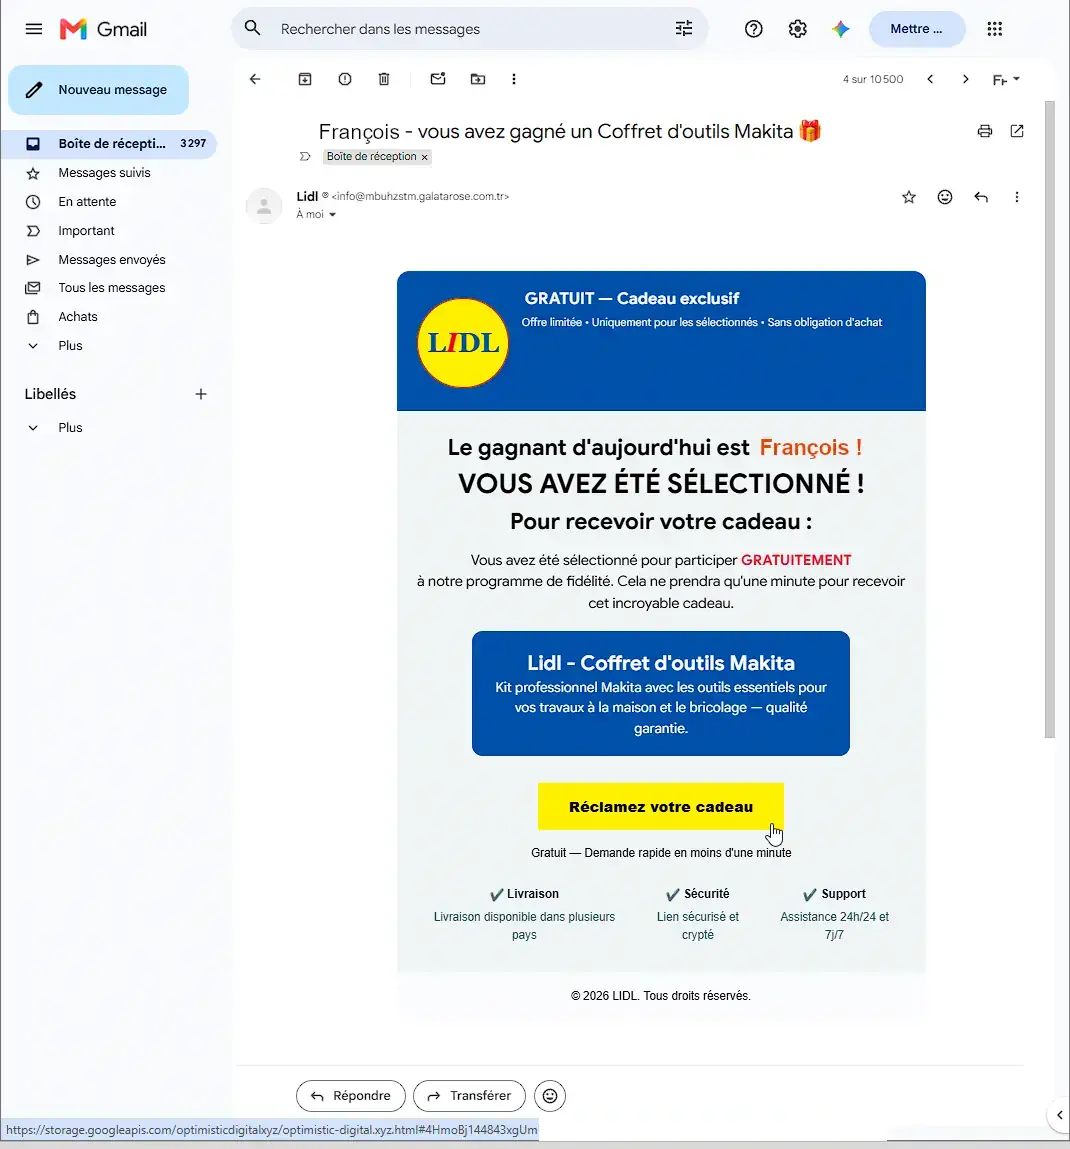
Faites glisser le curseur flèche à gauche sur l'image,
vers la droite de l'image.
Les indices apparaissent entourés en jaune.
Liste des indices :
- Le domaine de l'adresse de l'expéditeur (caractères après le "@"), tout en haut de l'e-mail, est très douteux.
- Le logo bien connu de l'enseigne Lidl est légèrement différent de l'original.
- Les propos sont incohérents: on nous annonce avoir été sélectionné pour participer à un programme fidélité, puis on nous annonce que c'est pour recevoir un cadeau.
- Le bouton pour réclamer votre cadeau renvoie vers un fichier .html hébergé dans un espace de stockage en ligne et non vers le site officiel de l'enseigne. Cette destination inhabituelle constitue un sérieux signal d'alerte.
Aucun doute, il s'agit d'un e-mail de phishing !
Il faut signaler cet e-mail comme phishing et ne surtout pas cliquer sur les liens.
3.2 - Exercice 2 • Facile
L'image ci-après représente une capture d'écran d'un e-mail arrivé en boîte de réception.
D'après vous, est-ce un e-mail légitime, ou un e-mail frauduleux?
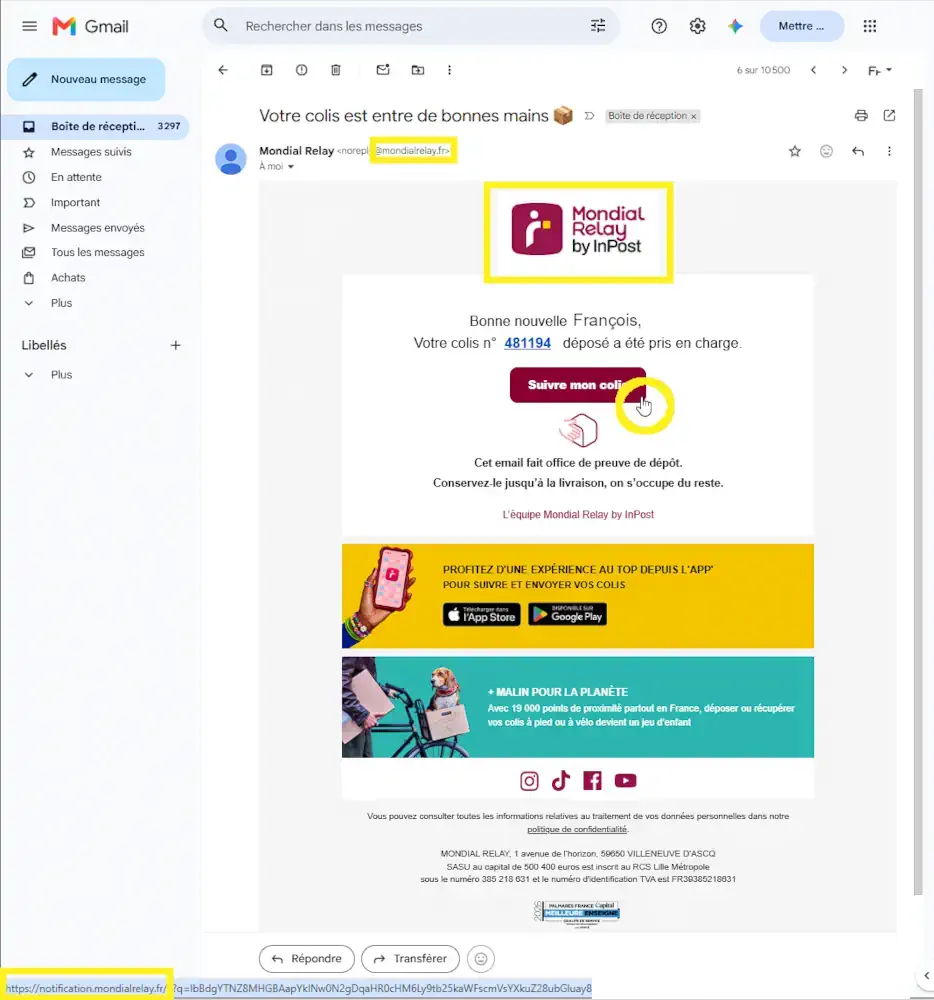
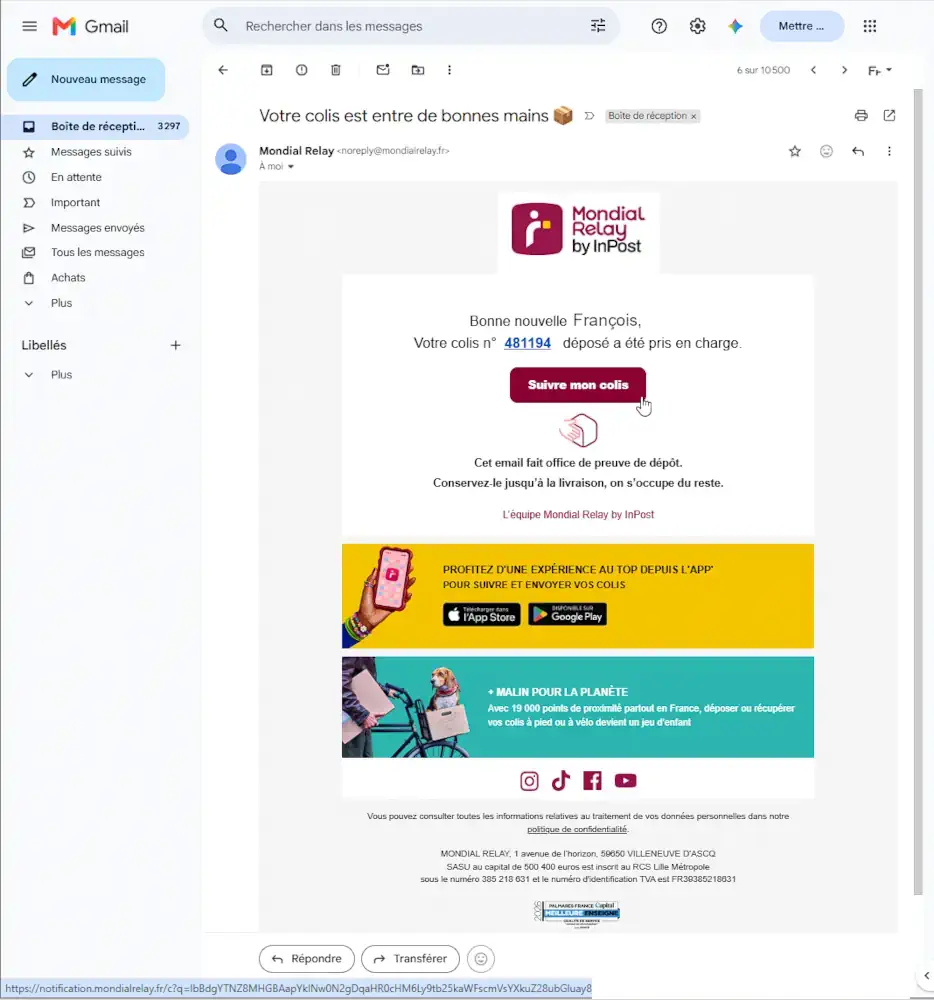
Faites glisser le curseur flèche à gauche sur l'image,
vers la droite de l'image.
Les indices apparaissent entourés en jaune.
Liste des indices :
- Le domaine de l'adresse de l'expéditeur (caractères après le "@"), tout en haut de l'e-mail, est cohérent avec le sujet et connu (mondialrelay.fr).
- Le logo de l'enseigne Mondial Relay apparaît correctement sans déformation.
- L'e-mail est clair et sans ambiguïté.
- Le bouton permettant de suivre le colis renvoie vers un domaine connu et cohérent (notification.mondialrelay.fr).
Ces éléments sont rassurants et rendent le message cohérent avec une communication officielle de Mondial Relay.
Toutefois, ils ne constituent pas une preuve absolue de son authenticité.
En cas de doute, vérifiez directement le suivi de votre colis depuis le site officiel du transporteur.
3.3 - Exercice 3 • Moyen
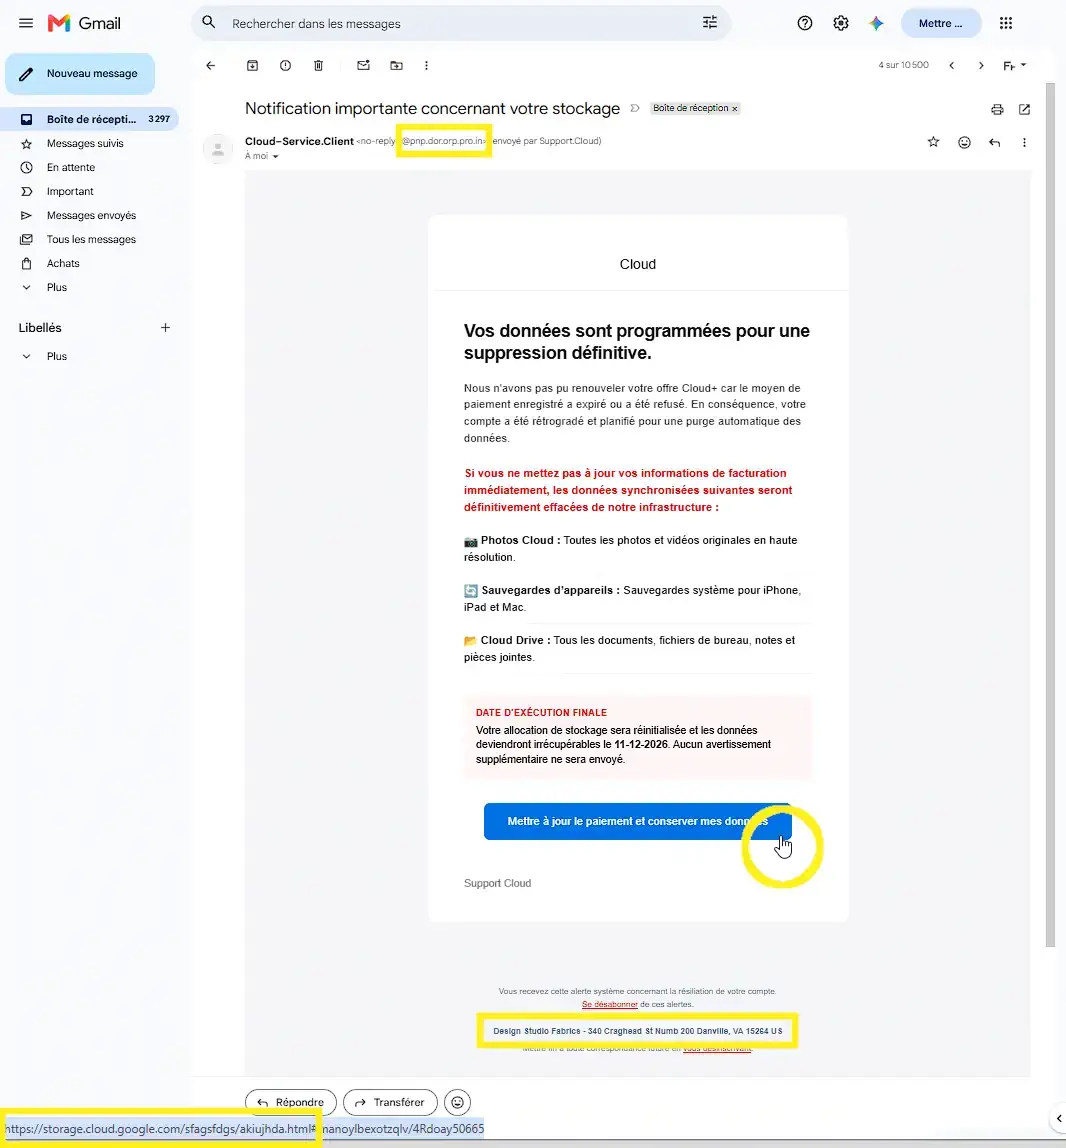
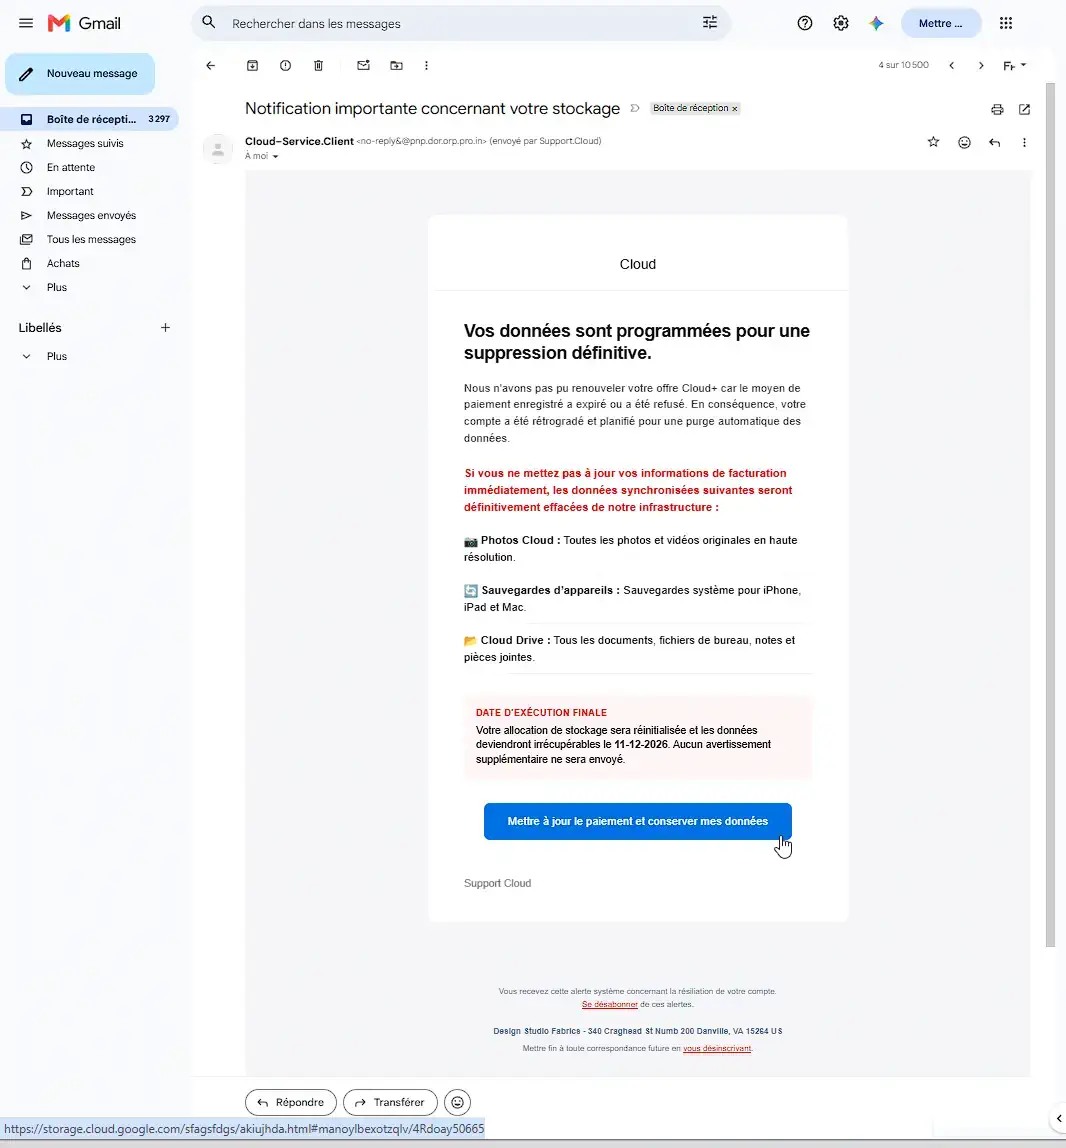
L'image ci-après représente une capture d'écran d'un e-mail arrivé en boîte de réception.
D'après vous, est-ce un e-mail légitime, ou un e-mail frauduleux?
Faites glisser le curseur flèche à gauche sur l'image,
vers la droite de l'image.
Les indices apparaissent entourés en jaune.
Liste des indices :
- Le domaine de l'adresse de l'expéditeur (caractères après le "@"), tout en haut de l'e-mail, est inconnu et anormalement long.
- Les propos mettent la pression: on nous annonce une suppression imminente de vos données.
- Le bouton pour mettre à jour vos données renvoie vers un fichier .html hébergé dans un espace de stockage en ligne et non vers le site officiel de l'enseigne. Cette destination inhabituelle constitue un sérieux signal d'alerte.
- La signature en bas de l'e-mail contient un nom francophone, mais indique une domiciliation aux États-Unis.
Aucun doute, il s'agit d'un e-mail de phishing !
Il faut signaler cet e-mail comme phishing et ne surtout pas cliquer sur les liens.
3.4 - Exercice 4 • Moyen
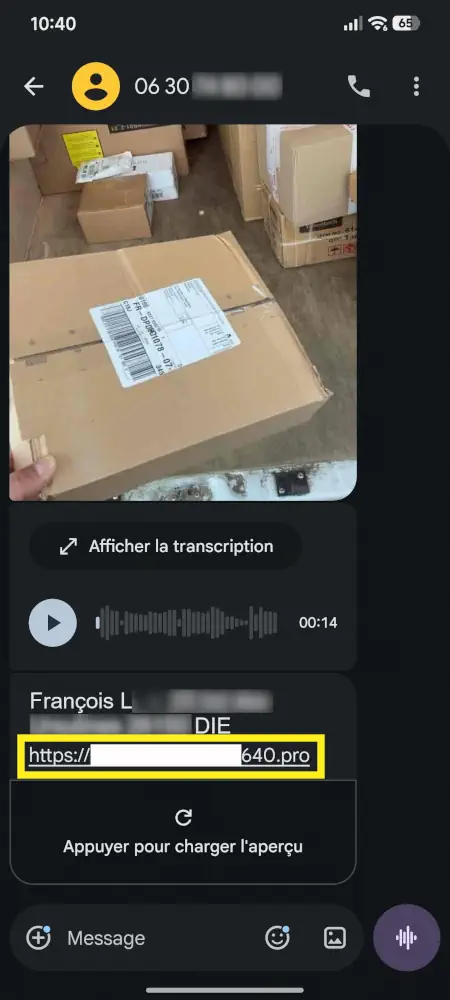
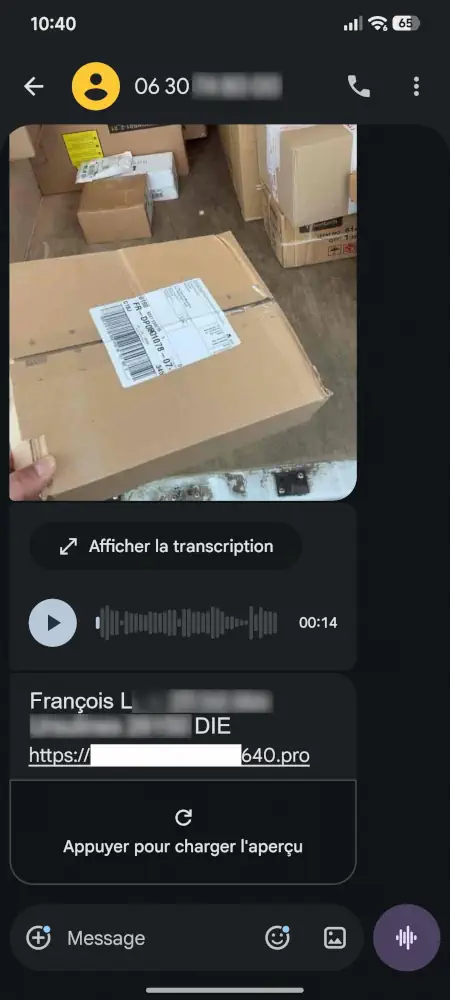
L'image ci-après représente une capture d'écran d'un SMS arrivé sur votre smartphone.
Il est accompagné d'un message audio.
Vous avez récemment passé une commande sur Amazon.
D'après vous, est-ce un SMS légitime, ou un SMS frauduleux?
Message audio laissé par le livreur
Faites glisser le curseur flèche à gauche sur l'image,
vers la droite de l'image.
Les indices apparaissent entourés en jaune.
Liste des indices :
- La photo du colis ne permet pas de lire les coordonnées du destinataire sur l'étiquette.
- Le nom de domaine du lien HTTPS proposé sous vos coordonnées se termine par 640.pro.
Cette adresse ne correspond ni au domaine du vendeur ni à celui de la société de livraison.
Aucun doute, il s'agit d'un SMS de smishing !
Il faut signaler ce SMS comme phishing, ne surtout pas cliquer sur les liens et ne pas rappeler le numéro.
4 - Quels sont les types d'arnaques par mail les plus fréquents ?
Certaines tentatives de phishing reviennent régulièrement et exploitent des situations du quotidien:
réception d'un colis, opération bancaire, remboursement ou facture à régler.
Voici les scénarios les plus fréquents, avec les précautions à prendre pour éviter de tomber dans ces pièges.
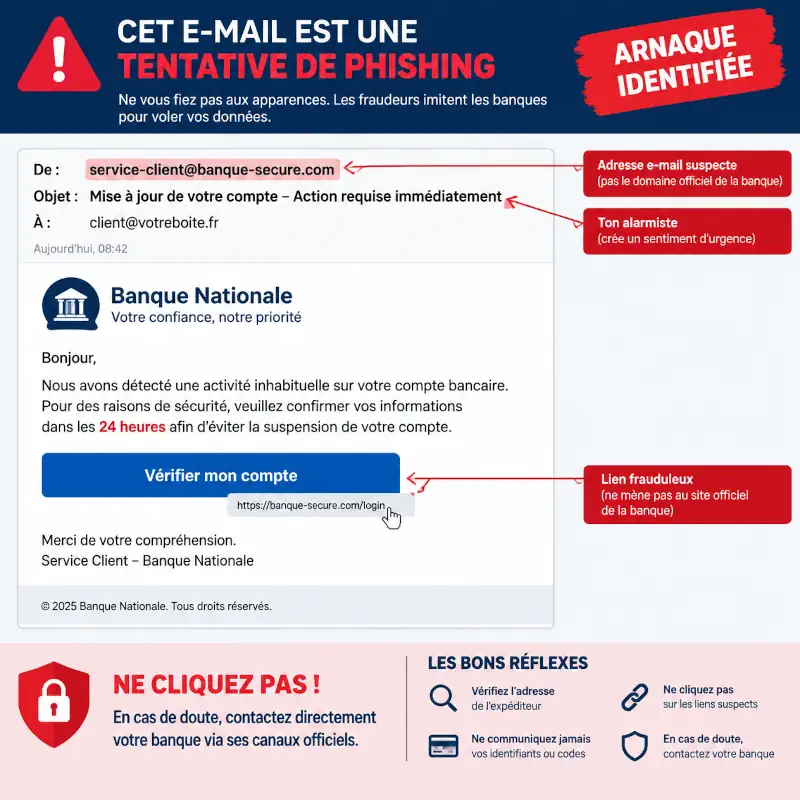
4.1 - Les faux e-mails bancaires
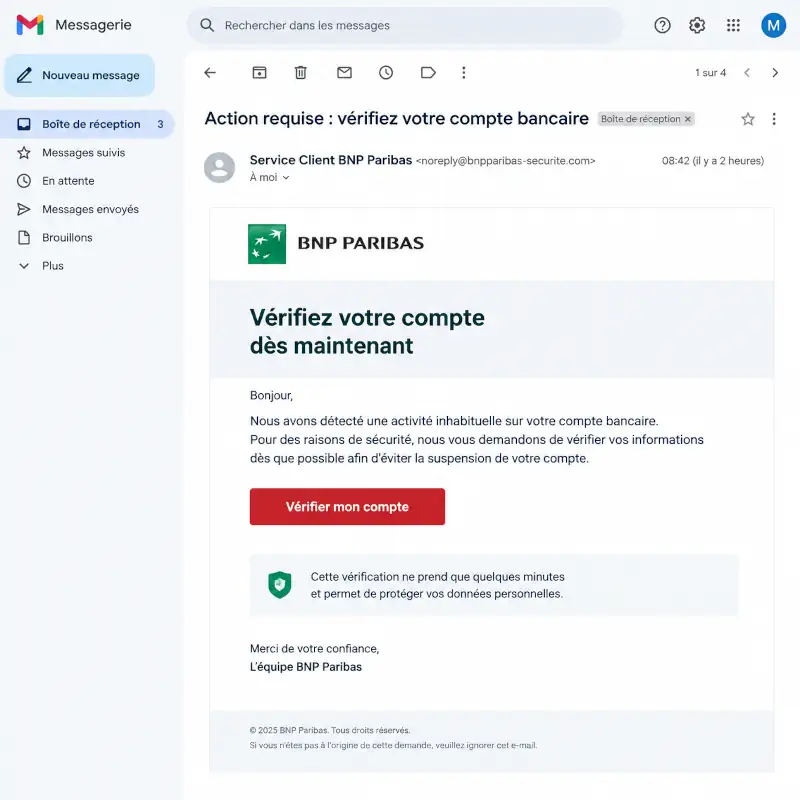
Les faux e-mails bancaires font partie des tentatives de phishing les plus courantes. Les fraudeurs usurpent l'identité d'une banque connue pour vous faire croire qu'un problème affecte votre compte ou votre carte bancaire.
Le message peut notamment vous informer d'un blocage de compte, d'une connexion suspecte ou d'une opération qui nécessiterait votre validation. Il vous invite alors à cliquer sur un lien pour sécuriser votre espace client, confirmer vos coordonnées ou autoriser une transaction.
Vous êtes généralement redirigé vers une fausse page de connexion qui ressemble au site de votre banque. Si vous saisissez vos identifiants ou vos informations bancaires, les escrocs peuvent les récupérer et tenter d'accéder à votre compte.
Le bon réflexe : ne cliquez jamais sur un lien reçu par e-mail pour accéder à votre compte bancaire ou valider une opération. Ouvrez directement l'application de votre banque ou saisissez son adresse officielle dans votre navigateur. En cas de doute sur une transaction, contactez votre conseiller par un numéro de téléphone vérifié.
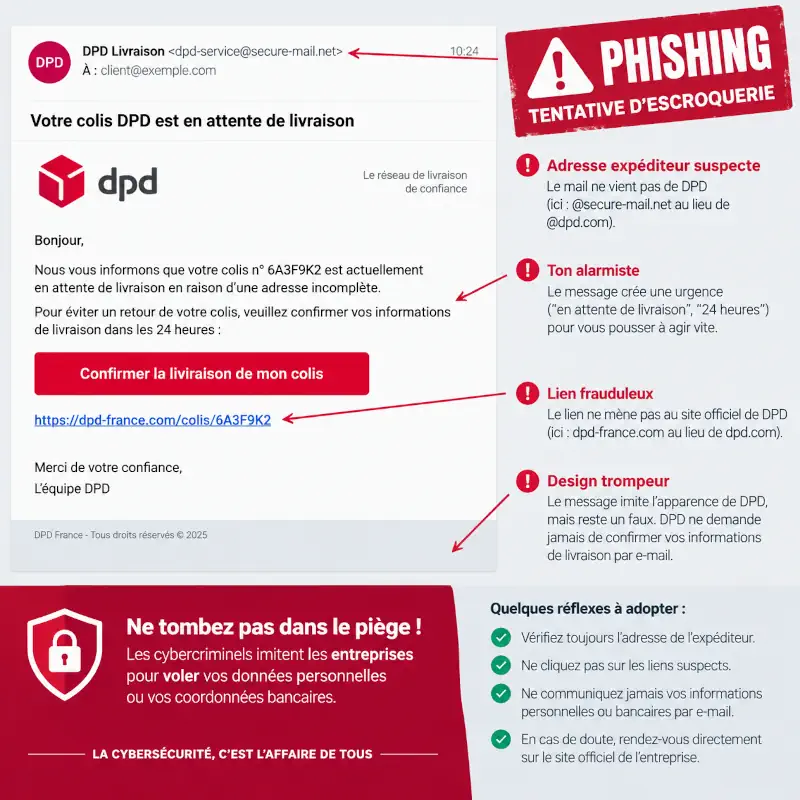
4.2 - Les fausses notifications de livraison de colis
Les arnaques aux faux colis reposent sur une situation très courante : la réception d'une commande à domicile. Les fraudeurs se font passer pour un transporteur ou un service de livraison afin de vous inciter à cliquer sur un lien.
Le message peut annoncer un problème de distribution, une adresse incomplète ou un colis en attente. Il vous demande parfois de régler quelques euros supplémentaires pour reprogrammer la livraison ou payer des frais de douane.
Le montant demandé peut sembler insignifiant. Pourtant, le lien mène souvent vers un faux site qui cherche à récupérer vos coordonnées bancaires. Les informations communiquées peuvent ensuite être utilisées pour effectuer des paiements frauduleux.
Le bon réflexe : si vous attendez un colis, consultez son suivi directement depuis le site officiel du transporteur ou celui du vendeur. Ne payez aucun frais à partir d'un lien reçu dans un message inattendu sans avoir vérifié sa légitimité.
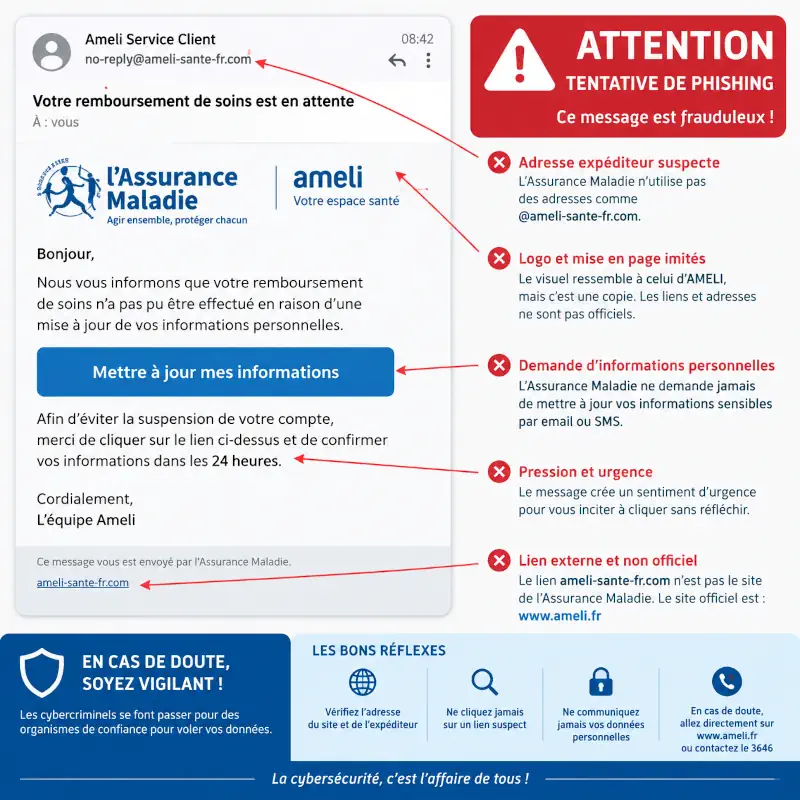
4.3 - Les faux e-mails des impôts et de l'Assurance maladie
Les organismes publics sont également régulièrement utilisés comme prétexte dans les campagnes de phishing. Les fraudeurs peuvent notamment usurper l'identité de la Direction générale des Finances publiques ou de l'Assurance maladie pour rendre leurs messages plus crédibles.
Ces e-mails annoncent souvent une bonne nouvelle ou une situation urgente. Ils peuvent vous informer d'un remboursement d'impôts, d'un trop-perçu de santé ou d'un document administratif à consulter. Le message vous invite ensuite à cliquer sur un lien pour transmettre vos coordonnées bancaires, confirmer votre identité ou accéder à un faux espace personnel.
Dans d'autres cas, les escrocs évoquent un avis d'imposition, une déclaration incomplète ou une somme à régler rapidement. L'objectif reste le même : vous pousser à communiquer des informations sensibles ou à effectuer un paiement.
Le bon réflexe : ne transmettez jamais vos informations personnelles ou bancaires depuis un lien reçu dans un e-mail suspect. Pour consulter votre situation fiscale, utilisez directement votre espace sur le site officiel des impôts. Pour vos démarches de santé, passez par votre compte Ameli.
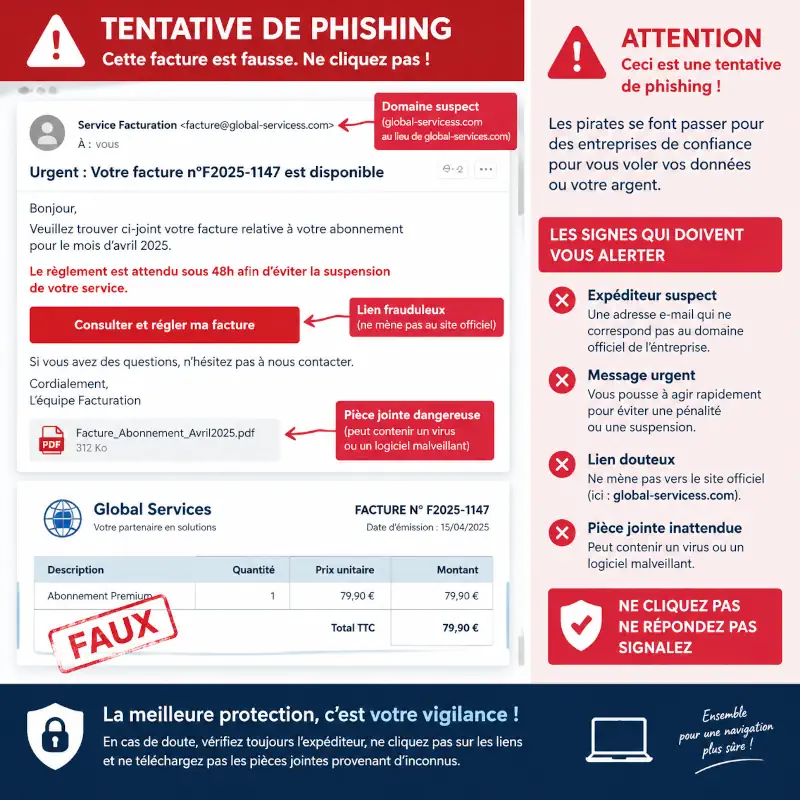
4.4 - Les fausses factures et les abonnements frauduleux
Certaines arnaques prennent la forme de factures ou de notifications d'abonnement. Vous recevez un e-mail vous informant du renouvellement automatique d'un service, d'un prélèvement imminent ou d'une facture impayée.
Le message peut mentionner un montant précis et vous demander de régler la somme ou de contester l'opération en cliquant sur un lien. Il peut également prétendre qu'un abonnement coûteux vient d'être souscrit à votre nom et vous inciter à appeler un faux service client pour l'annuler.
Dans ce dernier cas, les escrocs cherchent parfois à vous faire communiquer vos coordonnées bancaires ou à vous convaincre d'effectuer une opération sous prétexte d'obtenir un remboursement.
Le bon réflexe : ne cliquez pas sur les liens de paiement ou de contestation sans vérifier l'origine du message. Consultez directement votre espace client ou vos relevés bancaires pour confirmer l'existence de la facture ou du prélèvement. Si vous ne reconnaissez pas une opération réelle, contactez votre banque par ses canaux officiels.
4.5 - Les tentatives d'usurpation d'identité professionnelle
Les entreprises sont également ciblées par des campagnes de phishing particulièrement élaborées. Les fraudeurs peuvent se faire passer pour un dirigeant, un responsable comptable, un fournisseur ou un partenaire commercial afin d'obtenir de l'argent ou des informations confidentielles.
Une technique fréquente consiste à envoyer un faux e-mail annonçant un changement de coordonnées bancaires. L'escroc prétend représenter un fournisseur habituel et demande que les prochaines factures soient réglées sur un nouveau compte bancaire.
Une autre méthode consiste à usurper l'identité d'un dirigeant pour réclamer un virement urgent et confidentiel. En jouant sur la hiérarchie, la pression ou le caractère exceptionnel de la demande, le fraudeur espère que le salarié exécutera le transfert sans effectuer de vérification.
Le bon réflexe : toute demande inhabituelle de virement ou de modification de RIB doit être vérifiée par un second canal de communication. Appelez directement le fournisseur ou le responsable concerné à l'aide d'un numéro déjà connu. En entreprise, la mise en place d'une procédure de validation des paiements permet également de limiter les risques.
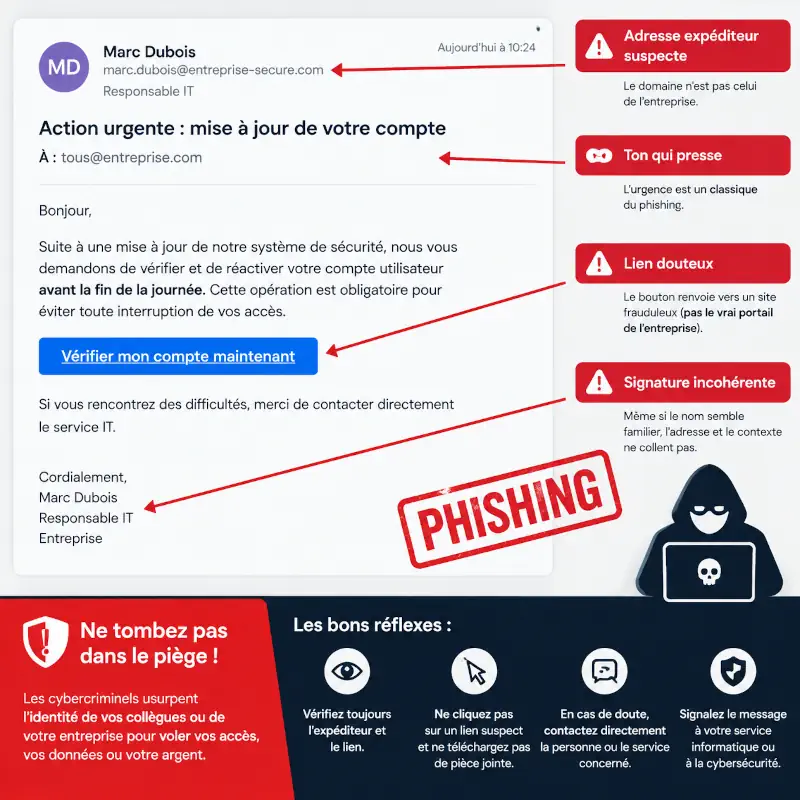
5 - Comment éviter de tomber dans le piège du phishing ?
La vigilance ne suffit pas toujours à déjouer les tentatives de phishing.
Pour mieux protéger vos comptes et vos informations personnelles, adoptez quelques habitudes simples:
vérifier les demandes reçues, sécuriser vos accès et maintenir vos appareils à jour.
5.1 - Toujours vérifier l'identité de l'expéditeur
Lorsqu'un message vous demande d'effectuer une opération, de transmettre des informations ou de régler une somme, prenez le temps de confirmer son origine.
Ne vous contentez pas des apparences : un nom connu, un logo officiel ou une adresse qui semble familière ne garantissent pas l'authenticité du message.
En cas de doute, contactez directement l'organisme concerné depuis son site officiel ou son application. Pour une demande professionnelle ou un changement de coordonnées bancaires, utilisez un numéro de téléphone déjà enregistré.
Le bon réflexe : vérifiez toujours l'identité de votre interlocuteur par un canal indépendant du message reçu.
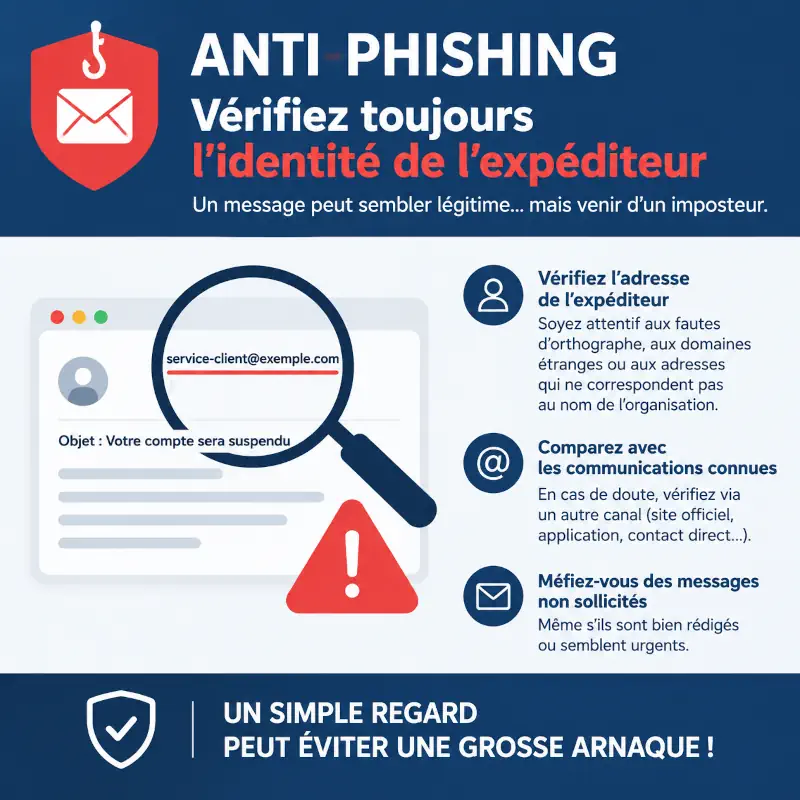
5.2 - Ne jamais cliquer sur un lien douteux
Un lien reçu par e-mail ou par SMS peut vous conduire vers un faux site conçu pour récupérer vos informations personnelles ou bancaires.
Plutôt que de prendre le risque de cliquer, accédez directement au service concerné en saisissant son adresse dans votre navigateur ou en ouvrant son application officielle.
Cette habitude est particulièrement importante pour consulter votre compte bancaire, suivre un colis ou effectuer une démarche administrative.
Le bon réflexe : en cas de doute, ne passez jamais par le lien reçu. Rendez-vous directement sur le service concerné.
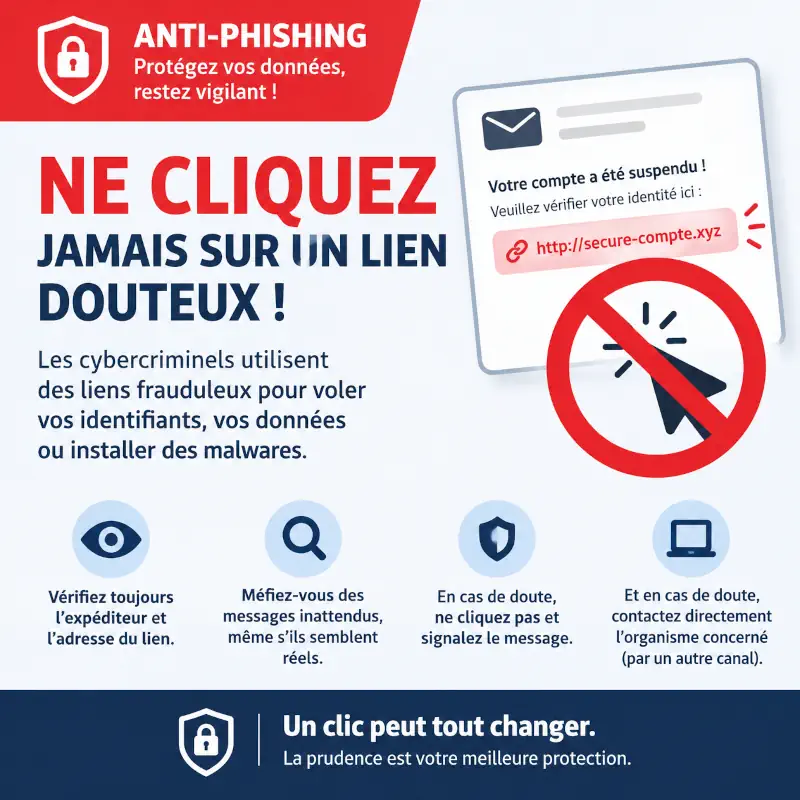
5.3 - Ne jamais communiquer ses mots de passe par e-mail
Un mot de passe est strictement personnel : ne le transmettez jamais par e-mail, même si le message semble provenir de votre banque, d'une administration ou d'un service que vous utilisez.
Cette précaution vaut également pour les codes de validation reçus par SMS ou générés par une application d'authentification. Un interlocuteur légitime ne doit pas vous demander de lui communiquer ces codes.
Pour vous connecter ou modifier vos identifiants, passez toujours par le site officiel ou l'application du service concerné.
Méfiez-vous particulièrement des messages qui vous incitent à agir rapidement. Cette urgence artificielle vise à vous empêcher de prendre le temps de vérifier la légitimité de la demande.
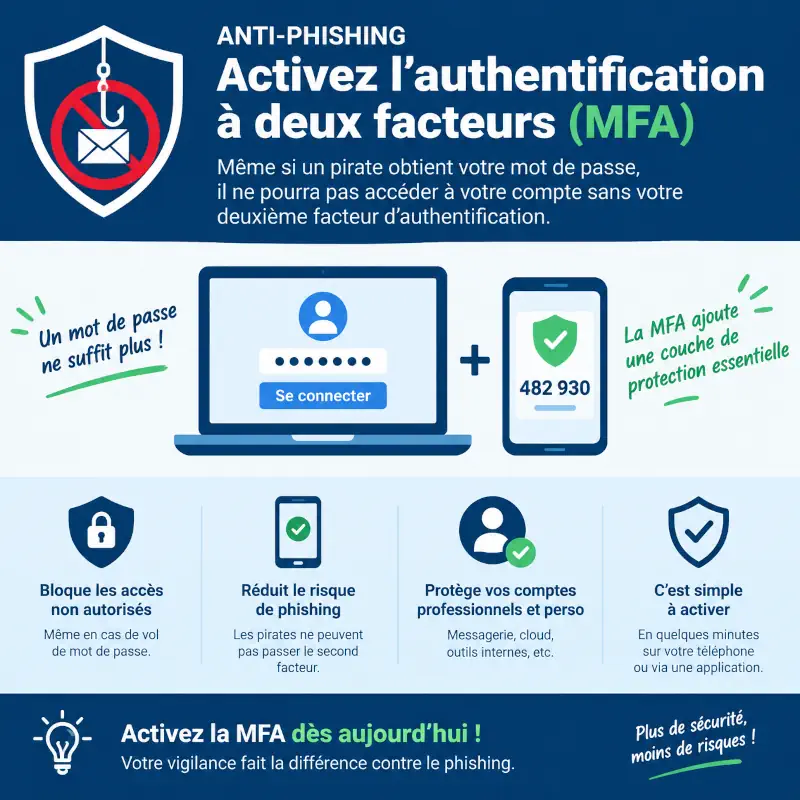
5.4 - Activer l'authentification multifacteurs
L'authentification multifacteurs, également appelée double authentification ou 2FA (Two-Factor Authentication), ajoute une protection supplémentaire à vos comptes en ligne.
Son principe est simple : en plus de votre mot de passe, vous devez fournir une seconde preuve d'identité pour vous connecter.
Il peut s'agir d'un code temporaire généré par une application, d'une validation sur votre smartphone ou d'une clé de sécurité physique.
Cette méthode renforce la sécurité de vos comptes. Même si un cybercriminel récupère votre mot de passe, il devra également contourner cette seconde protection pour accéder à votre compte.
Pensez à activer cette fonctionnalité sur vos comptes les plus importants : messagerie électronique, banque, réseaux sociaux et espaces de stockage en ligne.
Dans la mesure du possible, privilégiez une application d'authentification comme DUO Mobile ou Microsoft Authenticator, et préférez une clé de sécurité plutôt que le SMS.
Enfin, ne validez jamais une demande de connexion que vous n'avez pas initiée et ne communiquez jamais vos codes de vérification à un tiers.
5.5 - Utiliser des mots de passe uniques et robustes
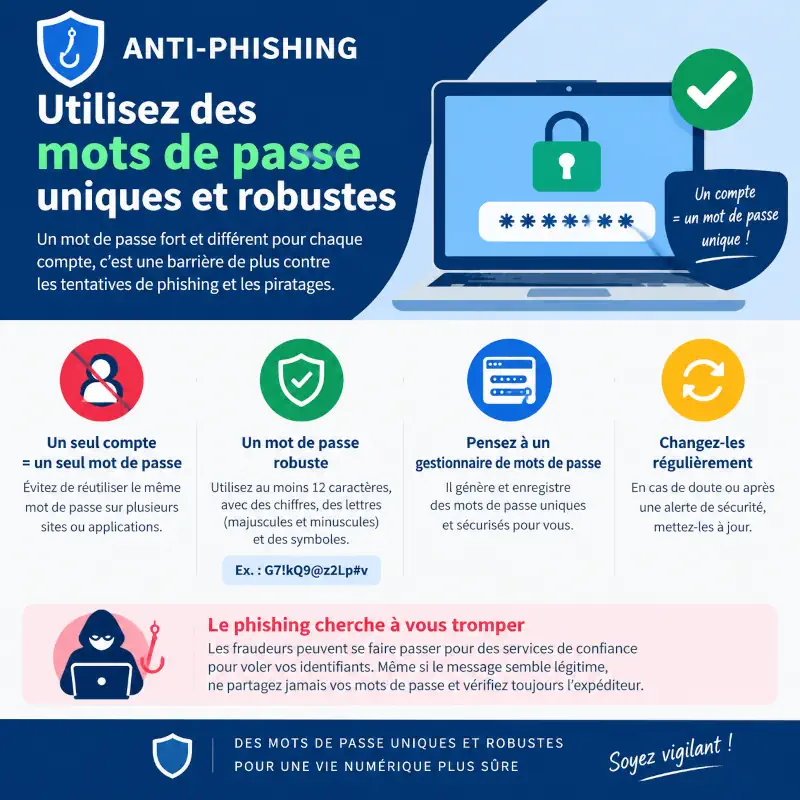
Réutiliser le même mot de passe sur plusieurs sites est une erreur fréquente. Si un cybercriminel récupère vos identifiants sur une plateforme, il peut tenter de les utiliser pour accéder à vos autres comptes.
Pour limiter ce risque, adoptez une règle simple : utilisez un mot de passe différent pour chaque service.
Privilégiez également des mots de passe longs et difficiles à deviner. Évitez les informations personnelles facilement accessibles, comme votre prénom ou votre date de naissance.
Vous pouvez notamment utiliser une phrase de passe composée de plusieurs mots sans lien évident entre eux, ou générer des mots de passe aléatoires.
Pour faciliter leur gestion, pensez aux gestionnaires de mots de passe. Ces outils permettent de créer et de stocker vos identifiants dans un espace sécurisé, sans avoir à tous les mémoriser. Par exemple, KeepassXC est un gestionnaire gratuit et compatible sur Windows, macOS et Linux. L'application KeepassDX gratuite permet aussi de l'exploiter depuis votre smartphone.
Si vous pensez qu'un mot de passe a été compromis à la suite d'une tentative de phishing, modifiez-le immédiatement depuis le site officiel du service concerné.
5.6 - Maintenir son ordinateur et ses logiciels à jour
La protection contre le phishing ne repose pas uniquement sur votre vigilance face aux e-mails. Il est également important de sécuriser les appareils que vous utilisez au quotidien.
Les mises à jour des systèmes d'exploitation, des navigateurs et des logiciels permettent notamment de corriger des failles de sécurité exploitées par les cybercriminels.
Un appareil ou un programme obsolète peut ainsi devenir une porte d'entrée pour des logiciels malveillants.
Prenez donc l'habitude d'installer les mises à jour dès qu'elles sont disponibles. Vous pouvez également activer les mises à jour automatiques pour ne pas oublier les correctifs importants.
Enfin, vous pouvez installer un antivirus complet et le maintenir à jour.

5.7 - Utiliser les outils de protection contre les e-mails frauduleux
Pour renforcer votre sécurité, vous pouvez vous appuyer sur différents outils conçus pour détecter et bloquer les e-mails frauduleux.
La plupart des services de messagerie disposent de filtres anti-spam et anti-phishing. Ces systèmes analysent les expéditeurs, les contenus, les liens et les pièces jointes afin d'identifier les messages suspects.
Vérifiez que ces fonctionnalités sont bien activées dans les paramètres de votre messagerie.
Lorsqu'un e-mail vous semble frauduleux, utilisez les options « Signaler comme spam » ou « Signaler comme hameçonnage » plutôt que de simplement le supprimer.
Vous pouvez également utiliser une solution antivirus complète intégrant une protection de la navigation Internet et un anti-spam additionnel.
Gardez toutefois à l'esprit qu'aucun outil n'est infaillible. Certains messages frauduleux peuvent passer entre les mailles du filet, notamment lorsque les attaques sont particulièrement sophistiquées.
6 - Que faire si vous avez reçu ou ouvert un mail frauduleux ?
La conduite à tenir dépend de ce que vous avez fait après réception du message. Un simple clic, la saisie d'un mot de passe ou la transmission de coordonnées bancaires n'entraînent pas les mêmes risques.
Voici les mesures à prendre selon votre situation.
6.1 - Vous avez simplement reçu le message
Si vous avez identifié un mail frauduleux, mais que vous n'avez effectué aucune action, le risque reste généralement limité.
Quelques précautions suffisent :
- Ne répondez pas au message : cela pourrait confirmer aux fraudeurs que votre adresse e-mail est active.
- Ne cliquez sur aucun lien : évitez également d'ouvrir les pièces jointes.
- Signalez le message comme phishing: utilisez la fonctionnalité prévue par votre service de messagerie.
- Supprimez le mail : une fois le signalement effectué, supprimez le message de votre boîte de réception s'il n'est pas supprimé automatiquement.
Si le message concerne votre entreprise ou votre messagerie professionnelle, prévenez également votre service informatique.
6.2 - Vous avez cliqué sur un lien frauduleux
Vous avez cliqué sur un lien suspect ?
Pas de panique.
Un simple clic ne signifie pas nécessairement que votre appareil a été infecté ou que vos données ont été volées.
Commencez par fermer la page suspecte et ne saisissez aucune information personnelle ou bancaire.
Par précaution, vous pouvez vider le cache de votre navigateur afin de supprimer les fichiers temporaires associés à la visite du site frauduleux.
- Si un fichier a été téléchargé, ne l'ouvrez pas et supprimez-le.
- Si vous avez exécuté un fichier ou installé un logiciel suspect, effectuez une analyse antivirus complète à l'aide d'un logiciel antivirus.
Si vous utilisez Windows et n'avez pas de logiciel antivirus, nous recommandons de faire une analyse de votre ordinateur avec l'outil de sécurité de Microsoft, puis avec l'un de ces 2 logiciels gratuits:
Pensez également à surveiller vos comptes en ligne
pour repérer d'éventuelles connexions ou activités inhabituelles.
Si vous avez renseigné des identifiants sur la fausse page,
changez immédiatement les mots de passe concernés.
6.3 - Vous avez communiqué votre mot de passe
Si vous avez transmis votre mot de passe sur un faux site, agissez rapidement pour empêcher les cybercriminels d'accéder à votre compte.
Voici les premières mesures à prendre :
- Changez immédiatement votre mot de passe : rendez-vous directement sur le site officiel du service concerné.
- Modifiez les mots de passe identiques : si vous avez réutilisé ce mot de passe sur d'autres plateformes, changez-le également.
- Activez la double authentification : cette protection supplémentaire complique l'accès à votre compte pour les fraudeurs.
- Vérifiez les connexions récentes : recherchez les appareils inconnus et les activités suspectes dans votre historique de connexion.
Si vous ne parvenez plus à accéder à votre compte, contactez directement le service concerné pour demander sa sécurisation ou sa récupération.

6.4 - Vous avez communiqué vos coordonnées bancaires
Si vous avez renseigné vos coordonnées bancaires sur un site frauduleux, contactez immédiatement votre banque.
Expliquez la situation afin qu'elle puisse vous conseiller sur les mesures à prendre et, si nécessaire, faire opposition à votre carte bancaire. Vous pouvez également faire vous-même opposition à votre carte depuis votre espace client ou votre application bancaire sur smartphone.
Surveillez attentivement vos relevés pour repérer d'éventuels paiements ou prélèvements suspects.
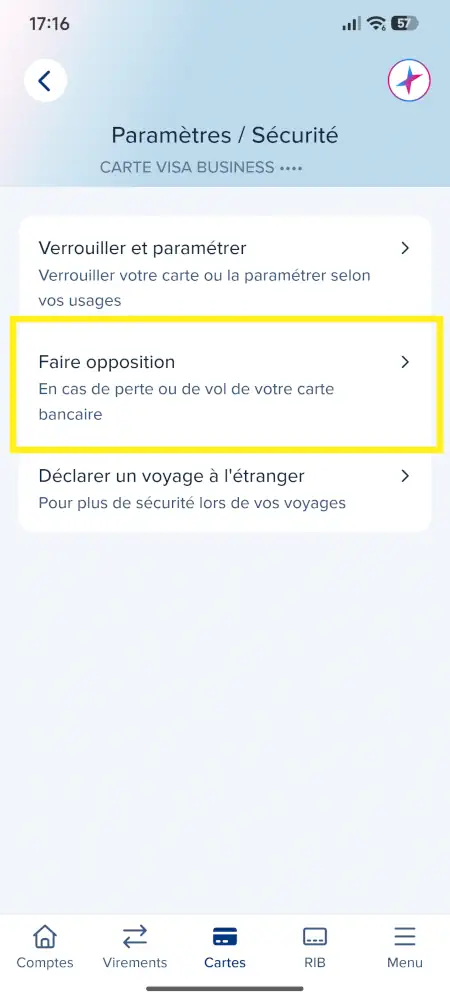
Pensez également à conserver toutes les preuves de la fraude : e-mail reçu, captures d'écran, adresse du site frauduleux et éventuelles transactions.
Ces éléments pourront être utiles pour effectuer un signalement ou déposer plainte auprès des autorités compétentes.

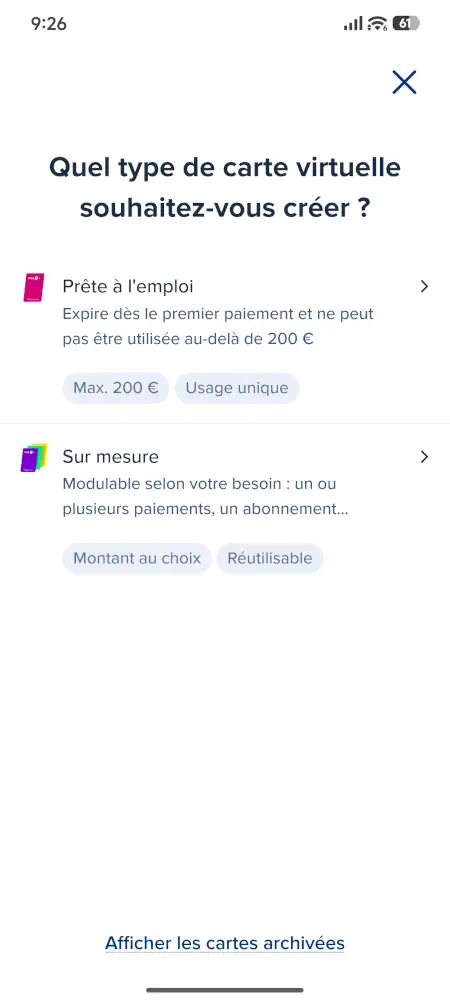
À l'avenir, prenez le réflexe de générer des cartes de paiement virtuelles (usage unique et montant plafonné) via l'application de votre banque. Cela limite l'impact et le montant en jeu en cas de fraude.
7 - Comment signaler un mail de phishing ?
Signaler un mail frauduleux permet de contribuer à la lutte contre les cybercriminels. Plusieurs services officiels et plateformes spécialisées permettent de transmettre les messages suspects aux organismes compétents.
En France, vous disposez notamment de plusieurs solutions pour signaler une tentative de phishing.
7.1 - Signaler un e-mail frauduleux sur Signal Spam
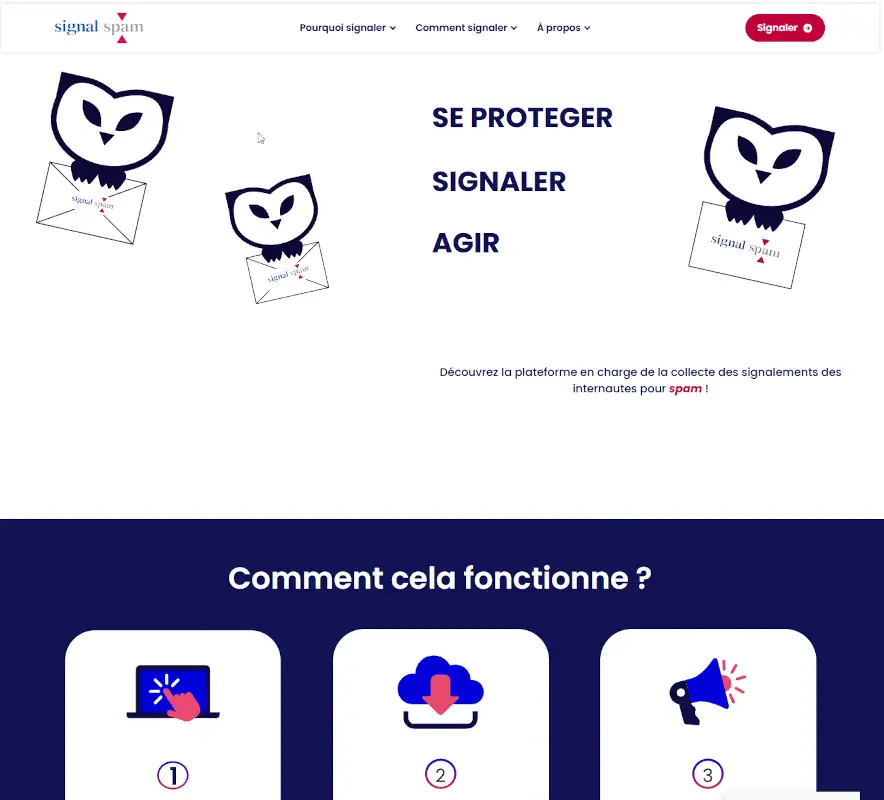
Signal Spam est une plateforme française qui permet de signaler les courriers électroniques indésirables ou frauduleux.
Ce service contribue à la lutte contre le spam et le phishing en transmettant les signalements à des experts chargés de les analyser.
Pour signaler un message suspect, rendez-vous sur le site officiel Signal Spam. Vous devrez créer un compte, puis suivre les instructions pour transmettre le message concerné.
Vous pouvez également utiliser l'extension Signal Spam lorsqu'elle est compatible avec votre messagerie.
Pensez à conserver le message original et ses informations techniques pour faciliter son analyse.
7.2 - Utiliser le service 17Cyber
Mis en place par les services de l'État, 17Cyber est un dispositif gratuit d'assistance destiné aux victimes de cybermalveillance.
Il permet notamment d'obtenir de l'aide en cas de phishing, de piratage de compte, d'infection par un virus ou d'autres incidents informatiques.
Pour bénéficier de cet accompagnement, rendez-vous sur https://17cyber.gouv.fr/.
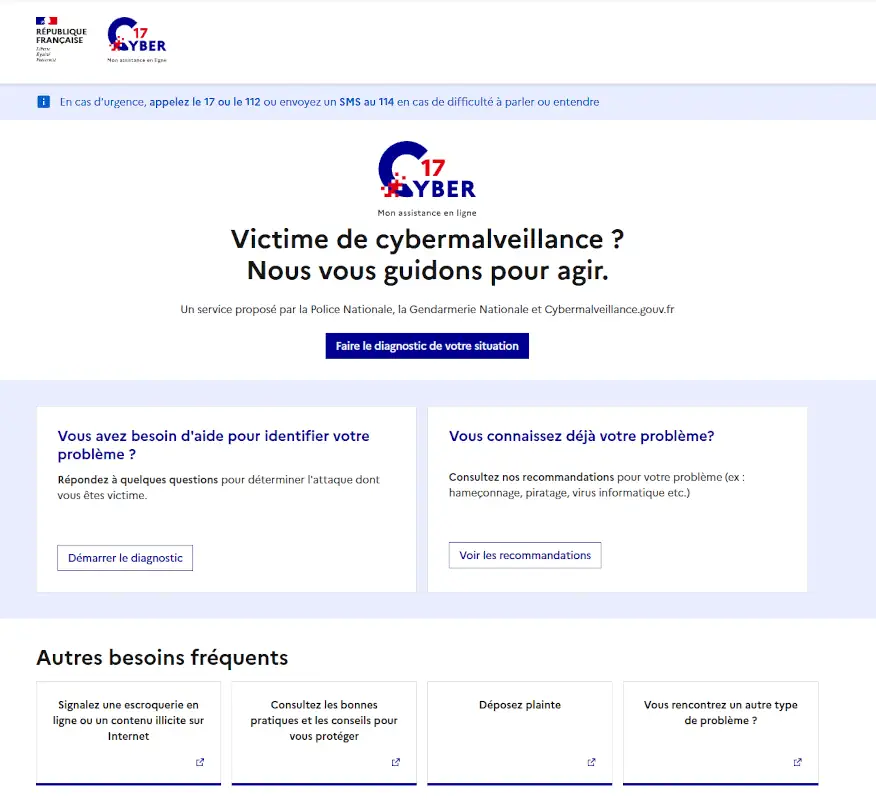
Vous devrez répondre à quelques questions pour décrire votre situation. Le service établira ensuite un diagnostic et vous proposera des recommandations adaptées.
Selon la nature et la gravité du problème, vous pourrez également bénéficier d'une assistance technique ou échanger par tchat avec un policier ou un gendarme.
C'est une solution très utile si vous avez communiqué des informations personnelles ou si vous pensez que votre appareil ou votre compte a été compromis.
7.3 - Signaler une tentative de phishing à l'organisme usurpé
Si un mail frauduleux se fait passer pour votre banque, une administration ou une entreprise connue, pensez à prévenir directement l'organisme concerné.
La plupart des grandes organisations disposent d'une adresse dédiée ou d'une procédure permettant de signaler les tentatives d'hameçonnage.
Rendez-vous sur leur site officiel pour trouver les coordonnées du service compétent. N'utilisez surtout pas les informations de contact indiquées dans le message suspect.
Ce signalement permet à l'organisme d'être informé de l'usurpation de son identité et, dans certains cas, de prévenir ses autres clients ou utilisateurs.
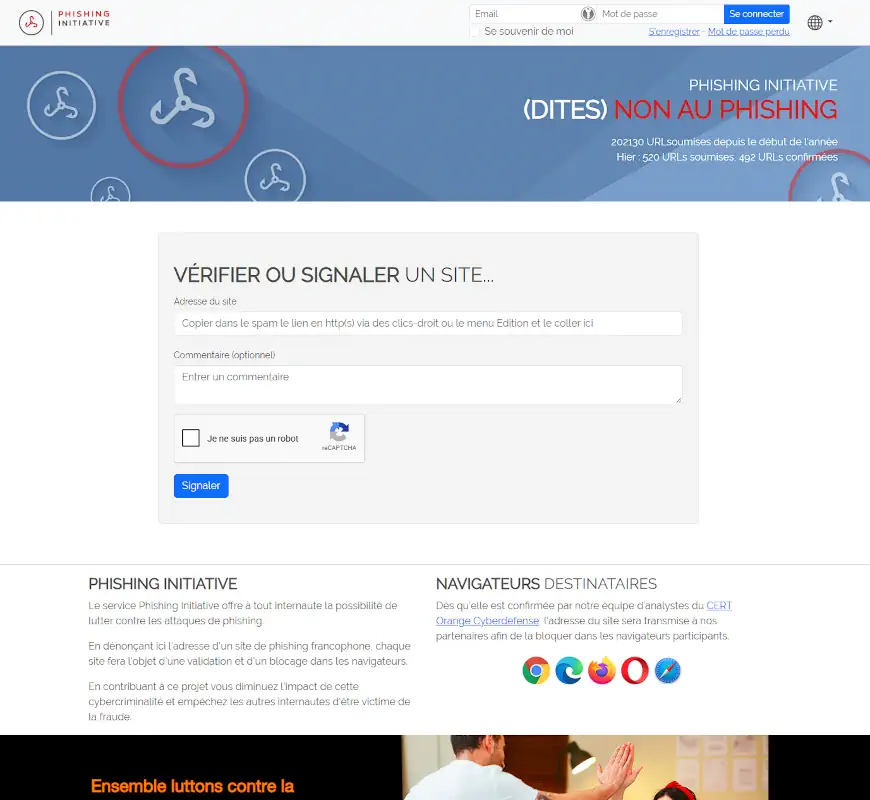
Vous pouvez également signaler un site frauduleux sur Phishing Initiative, une plateforme dédiée au signalement des sites d'hameçonnage.
7.4 - Conserver les preuves et déposer plainte si nécessaire
Si vous avez subi un préjudice à la suite d'une tentative de phishing, il est important de conserver les éléments qui peuvent prouver la fraude.
Gardez notamment :
- L'e-mail frauduleux et ses informations d'expédition.
- Des captures d'écran du message et du faux site.
- Les éventuels échanges avec les fraudeurs.
- Les justificatifs de paiements ou de transactions suspectes.
- Les échanges avec votre banque ou l'organisme que vous avez alerté.
Si vous constatez une usurpation d'identité ou des opérations bancaires frauduleuses, vous pouvez déposer plainte auprès d'un commissariat de police ou d'une brigade de gendarmerie.
Vous pouvez également adresser votre plainte par courrier au procureur de la République.
N'attendez pas d'avoir rassemblé toutes les preuves pour contacter votre banque si vos coordonnées bancaires ont été compromises. La priorité reste de limiter les conséquences financières de la fraude.
8 - Phishing, smishing et vishing : quelles différences ?
Le phishing ne se limite pas aux e-mails. Les cybercriminels utilisent différents canaux de communication pour tromper leurs victimes et récupérer leurs informations personnelles.
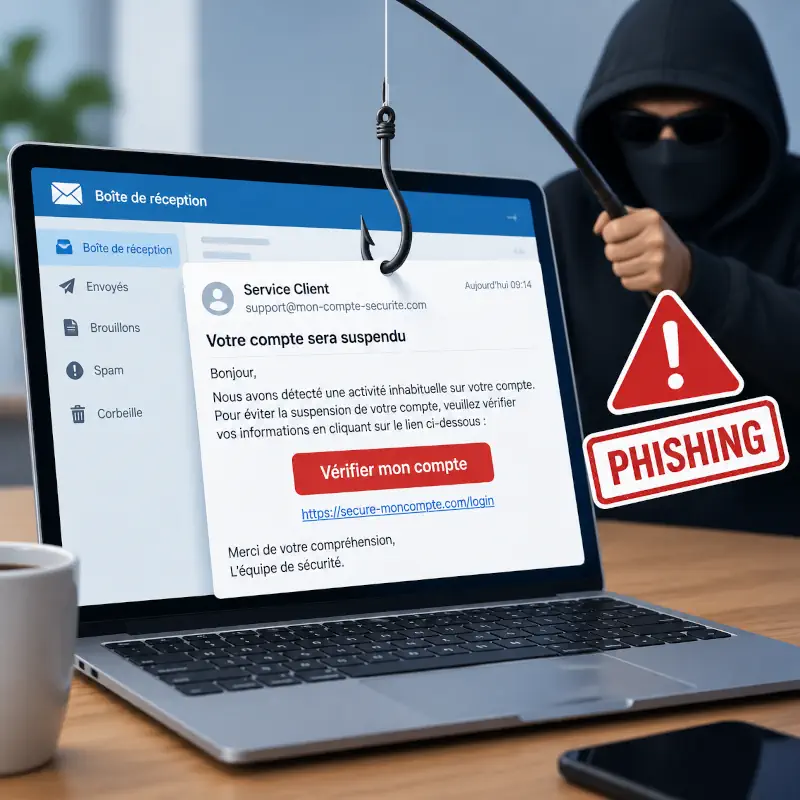
8.1 - Le phishing par e-mail
C'est la méthode la plus répandue. Cette technique consiste à envoyer un e-mail frauduleux en se faisant passer pour un organisme ou une personne de confiance. L'objectif est généralement de vous inciter à cliquer sur un lien ou à communiquer des informations confidentielles.
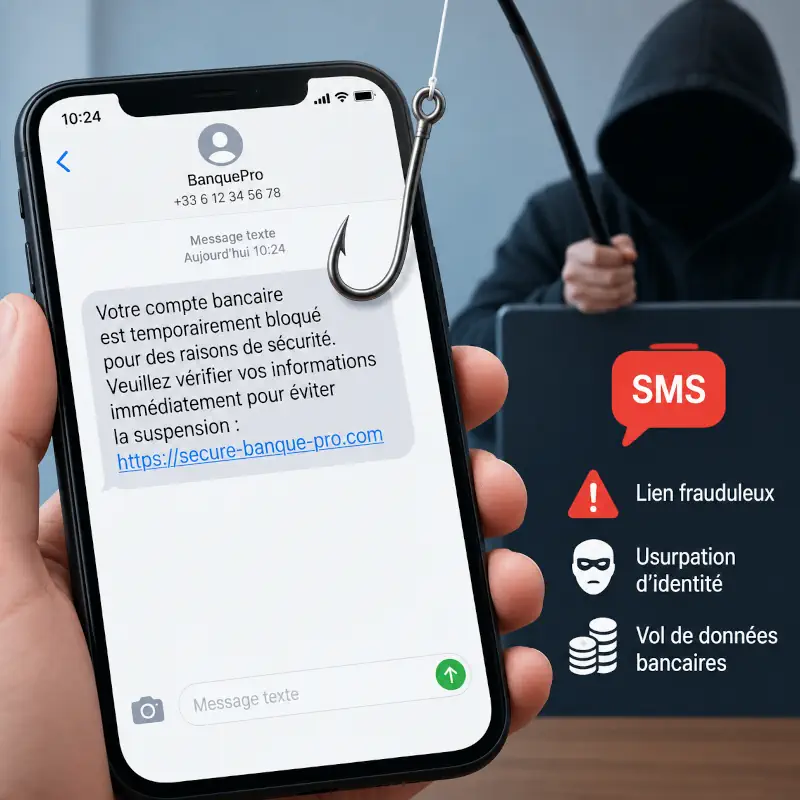
8.2 - Le smishing (SMS)
Il s'agit d'une tentative de phishing réalisée par SMS sur votre téléphone mobile. Le message peut, par exemple, vous annoncer un problème de livraison, une amende à régler ou un colis en attente.
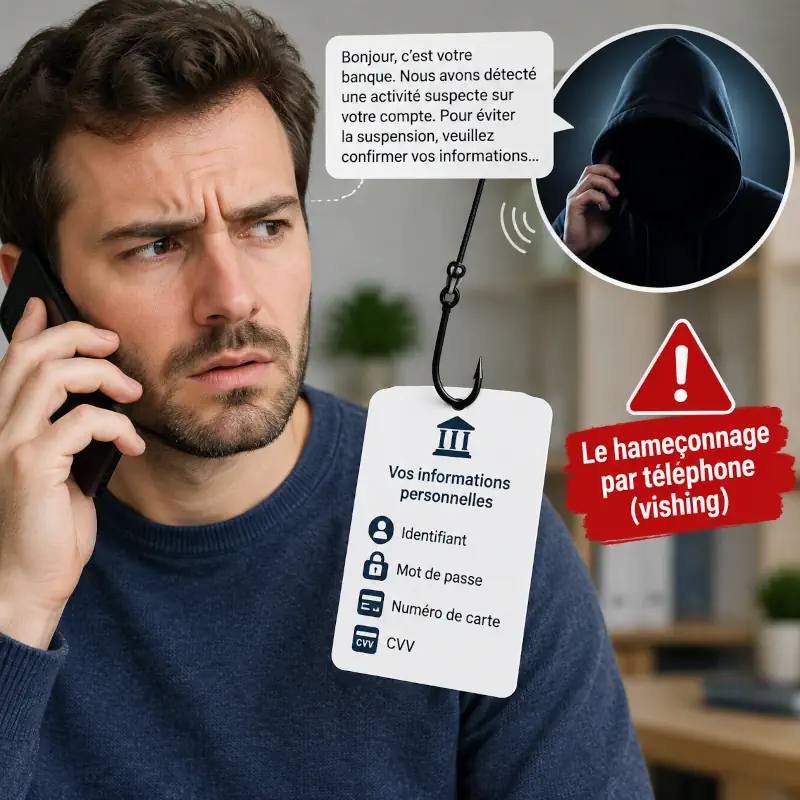
8.3 - Le vishing (appel téléphonique)
Cette technique repose sur un appel téléphonique frauduleux. Le fraudeur se fait passer pour un conseiller bancaire, un technicien ou un représentant d'une administration afin de vous soutirer des informations sensibles.
Malgré leurs différences, ces trois techniques reposent sur le même principe : usurper une identité de confiance pour manipuler la victime.
Il est donc essentiel de rester vigilant, quel que soit le canal utilisé, et de ne jamais communiquer ses informations personnelles ou bancaires sans avoir vérifié l'identité de son interlocuteur.
9 - FAQ : les questions fréquentes sur les mails frauduleux
Vous avez encore des questions sur les e-mails frauduleux et les risques liés au phishing ? Voici les réponses aux interrogations les plus fréquentes.
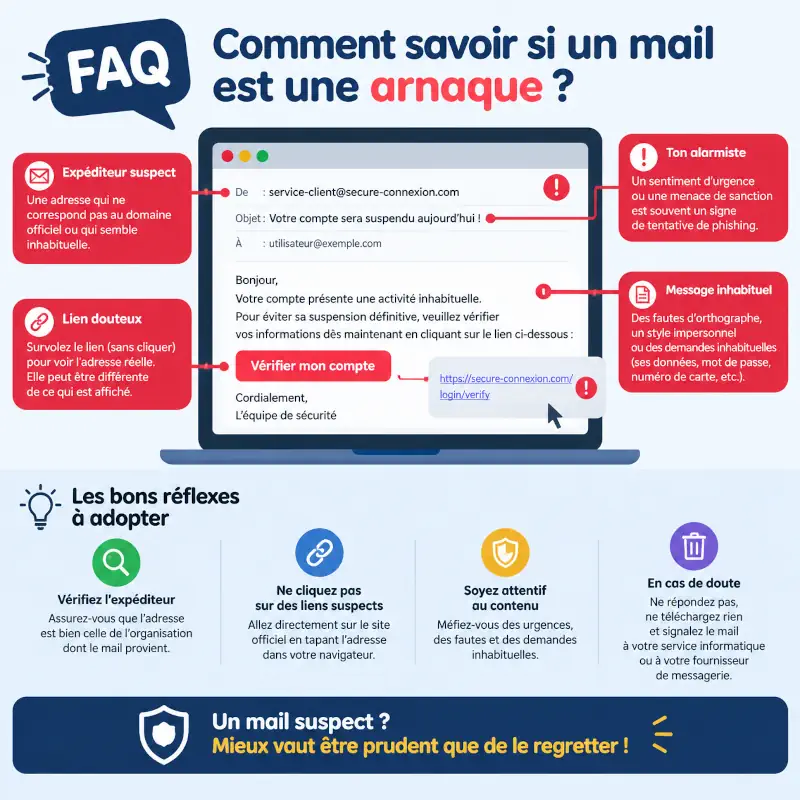
9.1 - Comment savoir si un mail est une arnaque?
Un e-mail peut être frauduleux même s'il semble provenir d'une entreprise connue et ne contient aucune faute. Le plus important est de vérifier si la demande est cohérente et si elle correspond réellement à une démarche que vous avez effectuée.
En cas de doute, ne cliquez sur aucun lien et contactez directement l'organisme concerné depuis son site officiel.
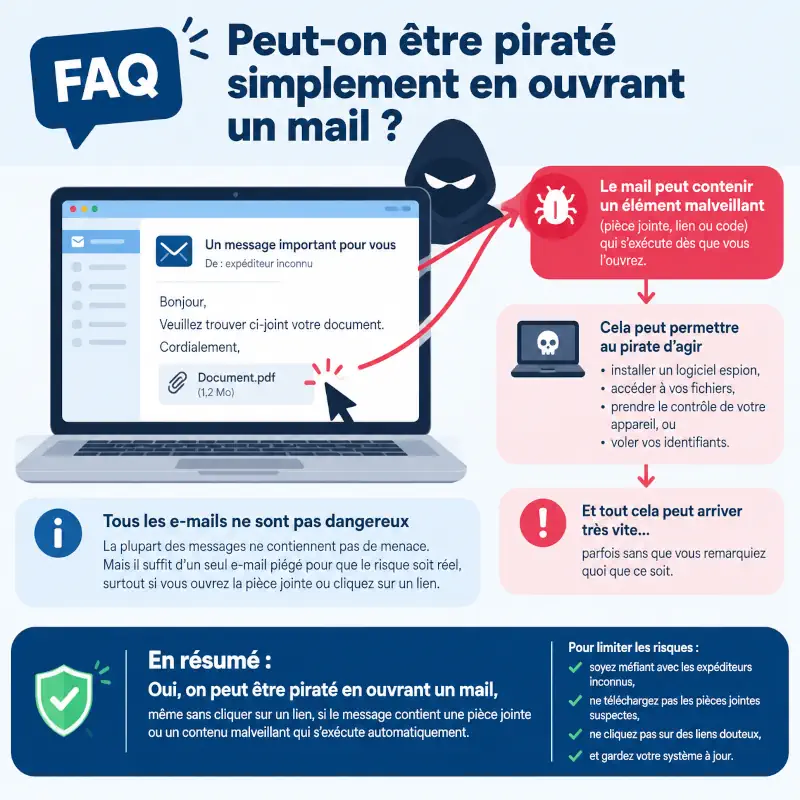
9.2 - Peut-on être piraté simplement en ouvrant un mail?
Dans la plupart des cas, ouvrir un e-mail frauduleux ne suffit pas à pirater votre appareil.
Le risque vient surtout des liens sur lesquels vous cliquez, des pièces jointes que vous ouvrez ou des informations que vous communiquez sur un faux site.
Toutefois, certaines vulnérabilités de logiciels de messagerie peuvent être exploitées sans action particulière de l'utilisateur. Il est donc important de maintenir ses logiciels et son système d'exploitation à jour.
9.3 - Que risque-t-on en cliquant sur un lien frauduleux?
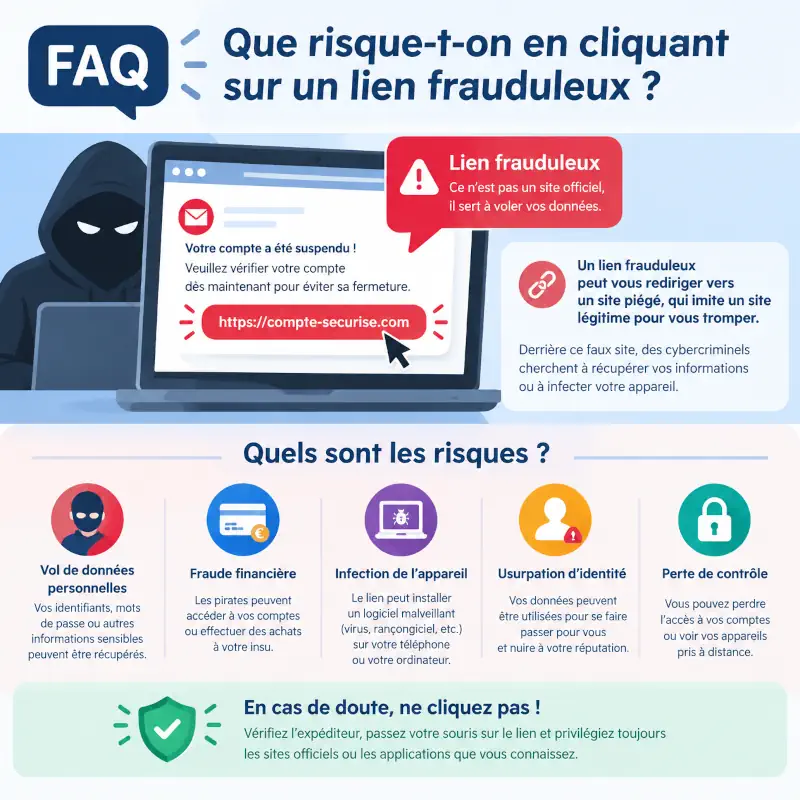
Le risque dépend de la page visitée et de ce que vous avez fait ensuite. Vous pouvez simplement avoir été redirigé vers un faux site, mais certains liens peuvent aussi déclencher un téléchargement malveillant ou tenter de récupérer vos informations.
Si vous n'avez communiqué aucune donnée et téléchargé aucun fichier, le risque est généralement plus limité. Fermez la page et surveillez vos comptes.
Si vous avez communiqué des informations personnelles ou bancaires, suivez les consignes décrites dans notre section consacrée aux réactions après un clic sur lien frauduleux.
9.4 - Les mails de phishing peuvent-ils être sans faute d'orthographe ?
Oui ! Les fautes d'orthographe et les formulations maladroites sont des indices fréquents, mais elles ne sont pas systématiques.
Certains e-mails frauduleux sont aujourd'hui très bien rédigés et peuvent même reprendre parfaitement l'identité visuelle d'une entreprise ou d'une administration.
Ne vous fiez donc pas uniquement à la qualité du texte pour déterminer si un message est fiable.
Vérifiez toujours l'adresse de l'expéditeur, les liens proposés et la légitimité de la demande.


0 commentaire